
13 พฤศจิกายน 2569
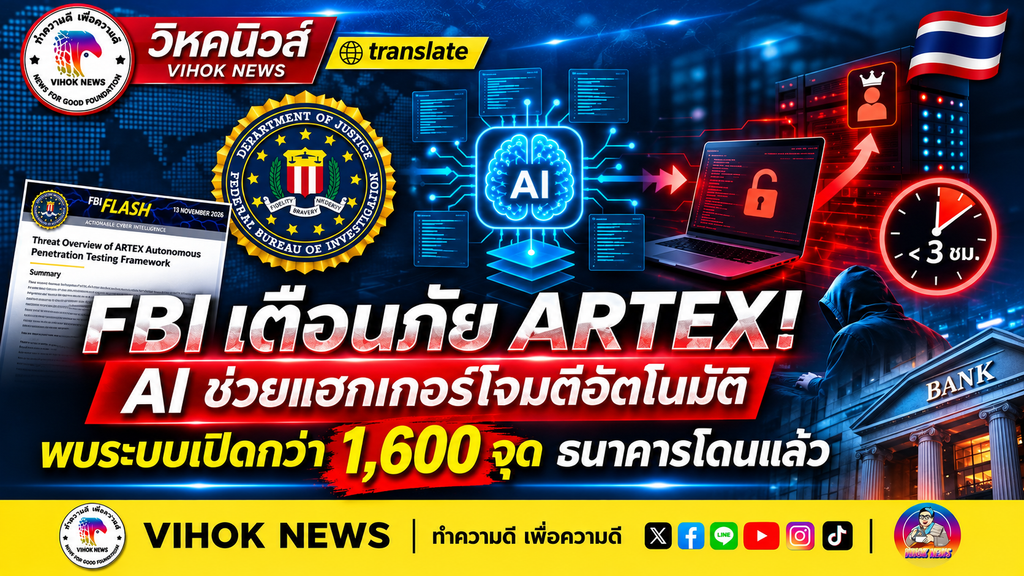
สำนักงานสอบสวนกลางสหรัฐฯ (FBI) ออกประกาศเตือนภัยทางไซเบอร์เกี่ยวกับเครื่องมือชื่อ ARTEX Autonomous Penetration Testing Framework หลังพบว่ากลุ่มอาชญากรไซเบอร์นำระบบ AI แบบ Agentic AI มาใช้ช่วยดำเนินการโจมตีเครือข่ายองค์กรโดยอัตโนมัติ ตั้งแต่การสำรวจเป้าหมาย ค้นหาช่องโหว่ ไปจนถึงการเข้าถึงข้อมูลและนำข้อมูลออกจากระบบ
FBI ระบุว่า ARTEX เป็นแพลตฟอร์มโอเพนซอร์สที่ขับเคลื่อนด้วยโมเดลภาษาขนาดใหญ่ (LLM) สามารถแปลงคำสั่งภาษาธรรมชาติให้เป็นคำสั่งทางเทคนิค และประสานงาน AI Agent หลายตัวให้ทำงานร่วมกัน ลดความจำเป็นในการควบคุมจากมนุษย์ตลอดกระบวนการ
พบระบบเปิดให้เข้าถึงกว่า 1,600 จุด
ข้อมูลของ FBI ระบุว่า นักวิจัยตรวจพบระบบ ARTEX Console ที่เปิดให้เข้าถึงผ่านอินเทอร์เน็ตมากกว่า 1,600 ระบบในช่วงต้นเดือนพฤศจิกายน 2569 โดยตัวเลขดังกล่าวเป็นจำนวนระบบที่ตรวจพบว่าเปิดเผยต่อสาธารณะ ไม่ได้หมายความว่าทุกระบบถูกนำไปใช้โจมตีหรือเป็นระบบอันตรายทั้งหมด
FBI ระบุเพิ่มเติมว่า จำนวนระบบที่ใช้งานจริงอาจสูงกว่านี้ เนื่องจากยังมีระบบที่อยู่หลังไฟร์วอลล์หรือทำงานในเครือข่ายส่วนตัวซึ่งไม่สามารถตรวจพบจากอินเทอร์เน็ตสาธารณะได้
สิ่งที่น่ากังวลคือ ARTEX สามารถช่วยผู้โจมตีที่มีทักษะทางเทคนิคไม่สูงมากให้ดำเนินการโจมตีที่ซับซ้อนได้หลายเป้าหมายพร้อมกัน และมีรายงานบางกรณีที่สามารถพัฒนาจากการเลือกเป้าหมายไปสู่การเข้าถึงสิทธิ์ระดับสูงภายในเวลาไม่ถึง 3 ชั่วโมง
ไม่ใช่ AI โมเดลจีนโดยตรง แต่เชื่อมต่อ AI ได้หลายค่าย
FBI อธิบายว่า ARTEX ไม่ได้มีโมเดล AI ของตัวเอง แต่เป็นระบบปฏิบัติการที่เชื่อมต่อกับโมเดลภาษาจากผู้ให้บริการภายนอกได้หลายราย ทั้ง Anthropic Claude, OpenAI GPT รวมถึงโมเดลโอเพนซอร์สและโมเดลที่พัฒนาจากจีน เช่น DeepSeek และ GLM
ผู้พัฒนาใช้ชื่อบัญชี GitHub ว่า “Autumn-27” และเผยแพร่เครื่องมือนี้ในเดือนกรกฎาคม 2569 โดยมีวัตถุประสงค์เดิมเพื่อช่วยองค์กรทดสอบความปลอดภัยของระบบและค้นหาช่องโหว่
อย่างไรก็ตาม หลังมีรายงานการนำเครื่องมือไปใช้ก่อเหตุโจมตีทางไซเบอร์ ผู้พัฒนาได้นำโครงการออกจาก GitHub เมื่อวันที่ 8 ตุลาคม 2569 แต่ FBI เตือนว่ายังมีสำเนา เวอร์ชันดัดแปลง และโครงการที่แยกสาขาออกไปเผยแพร่ต่อ รวมถึงเวอร์ชันเชิงพาณิชย์ ARTEX PRO
ธนาคารเกาหลีใต้ถูกโจมตี ข้อมูลประชาชนรั่วไหลกว่า 67,000 คน
หนึ่งในเหตุการณ์สำคัญที่ FBI ยกขึ้นมาเตือน คือการโจมตีสถาบันการเงินในเกาหลีใต้ ซึ่งมีรายงานว่าผู้โจมตีใช้ ARTEX ร่วมกับเครื่องมือ AI อื่น ๆ เพื่อช่วยดำเนินการโจมตีและขโมยข้อมูลส่วนบุคคล
FBI ระบุว่า แคมเปญโจมตีดังกล่าวทำให้ข้อมูลส่วนบุคคลของประชาชนประมาณ 67,000 คนถูกนำออกจากระบบ
ก่อนหน้านี้ Reuters รายงานเมื่อวันที่ 9 ตุลาคม 2569 ว่า บริษัทด้านความปลอดภัยไซเบอร์ CrowdStrike พบเบาะแสว่าผู้ต้องสงสัยซึ่งเชื่อว่าเป็นชายวัย 26 ปีที่อยู่ในจีน อาจใช้ ARTEX ร่วมกับ Claude Code ในการโจมตีสถาบันการเงินเกาหลีใต้ โดยมีธนาคารอย่างน้อย 9 แห่งที่เปิดเผยหรือมีรายงานว่าเป็นเป้าหมายของการโจมตี และทางการเกาหลีใต้ได้เริ่มสอบสวนกรณีดังกล่าว
Microsoft พบกลุ่มแฮกเกอร์ใช้ ARTEX โจมตีองค์กรทั่วโลก
ด้าน Microsoft Threat Intelligence รายงานเมื่อวันที่ 21 ตุลาคม 2569 ว่า กลุ่ม Storm-0940 ซึ่ง Microsoft ประเมินว่าเป็นกลุ่มที่มีความเชื่อมโยงกับจีน ใช้ ARTEX ช่วยเร่งการโจมตีองค์กรหลายร้อยแห่งในหลายอุตสาหกรรม
การโจมตีบางกรณีเกี่ยวข้องกับการใช้ช่องทางของผู้ให้บริการภายนอกและระบบ Cloud เพื่อเข้าถึงเครือข่ายขององค์กรปลายทาง โดยเฉพาะกรณี ConnectWise Cloud Backup ซึ่งมีความพยายามเข้าถึงระบบของลูกค้าปลายทางมากกว่า 2,250 Tenant
Microsoft ยังรายงานว่า ในบางกรณี ผู้โจมตีสามารถใช้ข้อมูลรับรองที่ถูกขโมยเพื่อเข้าถึงระบบ Cloud และพยายามเปลี่ยนแปลงสิทธิ์หรือข้อมูลรับรองของแอปพลิเคชันเพื่อรักษาการเข้าถึงระบบต่อไป
นอกจากนี้ Microsoft เปิดเผยเมื่อวันที่ 6 พฤศจิกายนว่า พบกลุ่ม Storm-3358 ซึ่งเป็นกลุ่มปฏิบัติการที่มีฐานอยู่ในกัมพูชา ใช้ ARTEX ร่วมกับเครื่องมืออัตโนมัติทั่วไปโจมตีองค์กรด้านการเงินในเอเชียตะวันออกเฉียงใต้ โดยมีการสแกนระบบที่เปิดสู่อินเทอร์เน็ต ค้นหาช่องโหว่ และติดตั้งโปรแกรมควบคุมระบบจากระยะไกล
ข้อมูลนี้สะท้อนว่า การใช้ ARTEX ไม่ได้จำกัดอยู่เฉพาะกลุ่มที่มีความเชื่อมโยงกับจีน แต่มีผู้โจมตีหลายกลุ่มนำเครื่องมือไปประยุกต์ใช้ด้วย
ประเด็น iPhone ต้องแยกจากข้อเท็จจริงของ FBI
สำหรับข้อความที่ระบุว่าแฮกเกอร์สามารถสั่งโจมตีผ่าน iPhone ได้นั้น เอกสารเตือนภัยของ FBI ไม่ได้ระบุว่า iPhone เป็นอุปกรณ์ที่มีความสามารถเจาะระบบเป็นพิเศษ หรือเป็นช่องทางโจมตีโดยตรง
สิ่งที่ FBI ยืนยันคือ ARTEX สามารถรับคำสั่งภาษาธรรมชาติและดำเนินงานผ่านระบบ Agentic AI โดยต้องมีการกำหนดเป้าหมายและเชื่อมต่อกับโครงสร้างพื้นฐานที่เกี่ยวข้อง ดังนั้น การกล่าวว่าใช้ iPhone สั่งงานได้จึงไม่ควรตีความว่าเพียงมี iPhone ก็สามารถแฮกระบบธนาคารได้ทันที
องค์กรทั่วโลกต้องเร่งยกระดับ Cybersecurity
FBI แนะนำให้องค์กรตรวจสอบระบบที่เปิดให้เข้าถึงจากอินเทอร์เน็ต โดยเฉพาะระบบ Cloud แอปพลิเคชันสำหรับลูกค้า ระบบของพนักงาน รวมถึงระบบของคู่ค้าและผู้ให้บริการภายนอก พร้อมตรวจสอบสิทธิ์การเข้าถึงและข้อมูลรับรองที่อาจรั่วไหล
ขณะที่ Microsoft เตือนว่า การใช้ AI Agent ทำให้ผู้โจมตีสามารถทำงานได้ตลอดเวลาและดำเนินการหลายขั้นตอนพร้อมกัน ส่งผลให้ทีมรักษาความปลอดภัยมีเวลาตอบสนองต่อเหตุการณ์น้อยลง
การเกิดขึ้นของ ARTEX จึงเป็นสัญญาณเตือนว่า ภัยคุกคามทางไซเบอร์กำลังเปลี่ยนผ่านเข้าสู่ยุคที่ AI สามารถเร่งความเร็วและขยายขนาดการโจมตีได้อย่างมาก องค์กรด้านการเงิน ธนาคาร บริษัทเทคโนโลยี และหน่วยงานรัฐจึงจำเป็นต้องเพิ่มความเข้มงวดในการป้องกันระบบและตรวจสอบความผิดปกติอย่างต่อเนื่อง
สำนักข่าววิหคนิวส์
วิหคเงา รายงาน
อ้างอิง: FBI – FLASH-20261113-001 วันที่ 13 พฤศจิกายน 2569; Microsoft Threat Intelligence วันที่ 21 ตุลาคม และ 6 พฤศจิกายน 2569; Reuters วันที่ 9 ตุลาคม 2569
#FBI #ARTEX #AIไซเบอร์ #แฮกเกอร์ #Cybersecurity #ธนาคารเกาหลีใต้ #Microsoft #Storm0940 #Storm3358 #วิหคนิวส์