
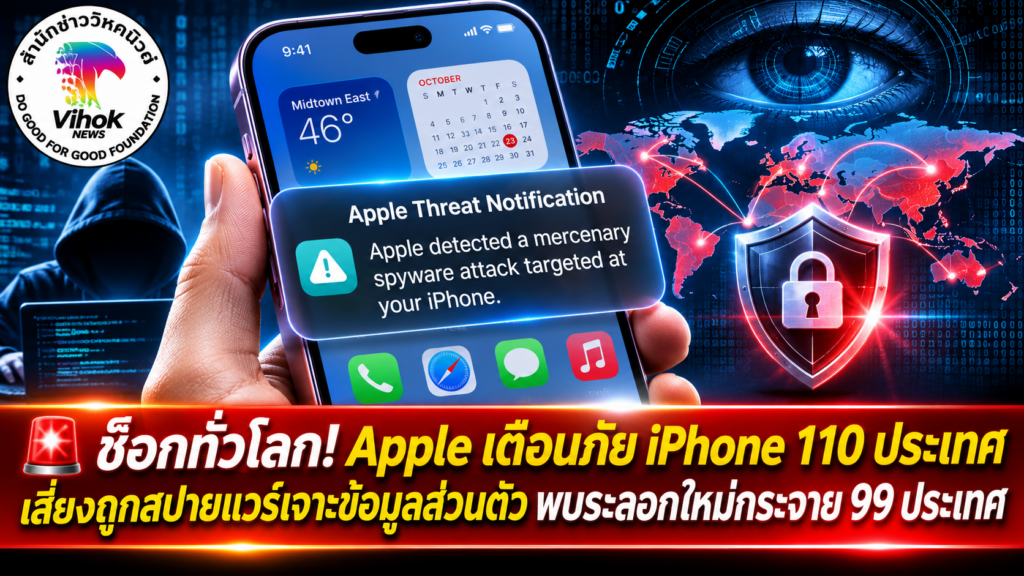
Apple บริษัทเทคโนโลยียักษ์ใหญ่ระดับโลก ส่งสัญญาณเตือนภัยไซเบอร์ครั้งสำคัญ หลังตรวจพบความเคลื่อนไหวของการโจมตีด้วยสปายแวร์ระดับสูงที่มุ่งเป้าผู้ใช้อุปกรณ์ Apple โดยเฉพาะ iPhone ครอบคลุมผู้ใช้งานในหลายประเทศทั่วโลก
การแจ้งเตือนครั้งใหญ่เมื่อวันที่ 13 สิงหาคม 2569 ครอบคลุมผู้ใช้งานใน 110 ประเทศ ขณะที่ข้อมูลล่าสุดยังพบการแจ้งเตือนระลอกใหม่เมื่อวันที่ 30 ตุลาคม 2569 ซึ่งครอบคลุมผู้ใช้งานในอีก 99 ประเทศ สะท้อนว่าปฏิบัติการโจมตีด้วยสปายแวร์ยังคงเกิดขึ้นต่อเนื่อง และมีเป้าหมายกระจายอยู่ในหลายภูมิภาค
ภัยดังกล่าวไม่ใช่มัลแวร์ทั่วไปที่มุ่งโจมตีผู้ใช้งานจำนวนมากแบบสุ่ม แต่เป็นการใช้เครื่องมือสอดแนมระดับสูง หรือที่ Apple เรียกว่า Mercenary Spyware ซึ่งถูกนำมาใช้โจมตีบุคคลเป็นรายเป้าหมาย โดยอาศัยช่องโหว่ทางเทคโนโลยีและทรัพยากรจำนวนมหาศาลในการเจาะระบบ
Apple ส่งคำเตือน 110 ประเทศ พบผู้ใช้ถูกเลือกเป็นเป้าหมายโจมตี
เมื่อวันที่ 13 สิงหาคม 2569 Apple ยืนยันกับสำนักข่าว TechCrunch ว่า บริษัทได้ส่งการแจ้งเตือนภัยคุกคามไปยังผู้ใช้งานที่ถูกกำหนดเป็นเป้าหมายใน 110 ประเทศ
การแจ้งเตือนดังกล่าวเกิดขึ้นหลังจากนักวิจัยด้านความปลอดภัยไซเบอร์และผู้ใช้งานหลายรายเริ่มเปิดเผยว่าได้รับข้อความเตือนจาก Apple เกี่ยวกับความพยายามโจมตี iPhone ด้วยสปายแวร์
ข้อความเตือนของ Apple ระบุว่า
“Apple detected a mercenary spyware attack targeted at your iPhone. There are actions you can take now to protect your data and device.”
แปลว่า Apple ตรวจพบการโจมตีด้วยสปายแวร์รับจ้างที่มุ่งเป้าไปยัง iPhone ของคุณ และมีขั้นตอนที่คุณสามารถดำเนินการได้ทันทีเพื่อปกป้องข้อมูลและอุปกรณ์
การแจ้งเตือนครั้งนี้ถือเป็นหนึ่งในระลอกใหญ่ที่ Apple เปิดเผยต่อสาธารณะ โดยบริษัทระบุว่าตั้งแต่เริ่มดำเนินโครงการแจ้งเตือนภัยในปี 2564 ได้แจ้งเตือนผู้ใช้งานในกว่า 150 ประเทศทั่วโลกแล้ว
ระลอกใหม่ 30 ตุลาคม พบเป้าหมายใน 99 ประเทศ
สถานการณ์ยังไม่จบเพียงเท่านั้น เพราะเมื่อวันที่ 30 ตุลาคม 2569 มีรายงานการแจ้งเตือนภัยคุกคามจาก Apple ระลอกใหม่ โดยนักวิจัยด้านความปลอดภัย Costin Raiu เปิดเผยความเคลื่อนไหวผ่านแพลตฟอร์ม X ว่า พบการแจ้งเตือนชุดใหม่ที่แตกต่างจากการแจ้งเตือนในเดือนสิงหาคม
ข้อมูลที่มีการรายงานระบุว่า การแจ้งเตือนระลอกล่าสุดครอบคลุมผู้ใช้งานใน 99 ประเทศ โดยมีรายงานว่าผู้ได้รับแจ้งเตือนบางรายเป็นนักข่าวและผู้ผลิตสารคดี
ตัวเลข 99 ประเทศเป็นการแจ้งเตือนคนละระลอกกับ 110 ประเทศในเดือนสิงหาคม จึงไม่ใช่ตัวเลขที่นำมารวมกันเป็นจำนวนผู้ถูกโจมตีทั้งหมด
ขณะเดียวกัน ยังไม่มีการเปิดเผยจำนวนผู้ได้รับแจ้งเตือนที่แน่นอน รวมถึงรายชื่อประเทศทั้งหมดที่อยู่ในกลุ่มเป้าหมาย
สปายแวร์รับจ้างคืออะไร ทำไมถึงอันตรายกว่ามัลแวร์ทั่วไป
Apple เรียกภัยคุกคามประเภทนี้ว่า Mercenary Spyware หรือสปายแวร์รับจ้าง เป็นเครื่องมือสอดแนมทางดิจิทัลที่พัฒนาโดยบริษัทเอกชนหรือกลุ่มผู้พัฒนาเฉพาะทาง และอาจถูกนำไปใช้โดยผู้มีทรัพยากรสูงเพื่อเจาะอุปกรณ์ของบุคคลที่ต้องการติดตาม
Apple ระบุว่า การโจมตีประเภทนี้มีความซับซ้อนสูง ใช้งบประมาณมหาศาล และมุ่งเป้าไปยังบุคคลจำนวนไม่มาก โดยเลือกเป้าหมายจากบทบาท หน้าที่ หรือข้อมูลที่บุคคลนั้นครอบครอง
กลุ่มบุคคลที่เคยถูกกล่าวถึงในรายงานเกี่ยวกับการโจมตีลักษณะนี้ ได้แก่
นักข่าวและผู้สื่อข่าวสืบสวน
นักเคลื่อนไหวด้านสิทธิมนุษยชน
นักการเมือง
นักการทูต
บุคคลที่มีข้อมูลสำคัญหรือมีบทบาทเกี่ยวข้องกับประเด็นอ่อนไหว
Apple ระบุว่า การโจมตีประเภทนี้มีต้นทุนสูงมาก และเครื่องมือที่ใช้สามารถเปลี่ยนแปลงได้รวดเร็ว ทำให้การตรวจจับและป้องกันมีความซับซ้อนกว่าภัยไซเบอร์ทั่วไป
บริษัทจึงไม่เปิดเผยรายละเอียดทางเทคนิคเกี่ยวกับวิธีตรวจจับ รวมถึงไม่ระบุว่าผู้โจมตีเป็นใครหรือมาจากประเทศใด เพราะข้อมูลเหล่านั้นอาจทำให้ผู้พัฒนาสปายแวร์ปรับเปลี่ยนวิธีการเพื่อหลบเลี่ยงระบบตรวจจับได้
เปิดกรณี Pegasus เครื่องมือสอดแนมที่เคยถูกใช้โจมตี iPhone
หนึ่งในตัวอย่างที่ถูกกล่าวถึงบ่อยที่สุดคือ Pegasus สปายแวร์ที่พัฒนาโดยบริษัท NSO Group ซึ่งเคยตกเป็นข่าวระดับโลกจากกรณีการนำเครื่องมือดังกล่าวไปใช้ติดตามบุคคลสำคัญ นักข่าว นักกิจกรรม และบุคคลในแวดวงการเมือง
รายงานของสำนักข่าว TechCrunch ระบุว่า ในอดีตมีกรณีที่นักวิจัยด้านความปลอดภัยตรวจพบ Pegasus บนอุปกรณ์ของนักข่าวและบุคคลที่เกี่ยวข้องกับประเด็นสิทธิมนุษยชน
ความน่ากังวลของสปายแวร์ประเภทนี้อยู่ที่ความสามารถในการเข้าถึงข้อมูลภายในอุปกรณ์ หากสามารถติดตั้งและทำงานได้สำเร็จ อาจทำให้ผู้โจมตีเข้าถึงข้อความ รายชื่อผู้ติดต่อ ข้อมูลตำแหน่งที่ตั้ง ไฟล์ส่วนตัว รวมถึงข้อมูลจากการสื่อสารบางประเภทได้
การโจมตีบางรูปแบบยังอาศัยช่องโหว่แบบ Zero-click ซึ่งหมายถึงการโจมตีที่ไม่จำเป็นต้องให้ผู้ใช้กดลิงก์หรือเปิดไฟล์ก่อน จึงทำให้ผู้ใช้ไม่ทันสังเกตว่ากำลังตกเป็นเป้าหมาย
อย่างไรก็ตาม ข้อมูลเกี่ยวกับการโจมตีแต่ละระลอกไม่ได้ยืนยันว่ามีการใช้ Pegasus หรือเครื่องมือชนิดใดโดยเฉพาะ
Apple ปรับระบบแจ้งเตือนใหม่ เตือนถึงหน้าจอ iPhone โดยตรง
อีกประเด็นสำคัญคือ Apple ได้ปรับรูปแบบการแจ้งเตือนภัยคุกคามให้ผู้ใช้งานเข้าถึงข้อมูลได้ง่ายขึ้น
ตั้งแต่ปี 2569 เป็นต้นมา การแจ้งเตือนสามารถปรากฏผ่านช่องทางหลัก ได้แก่
หน้าจอล็อก iPhone แสดงข้อความแจ้งเตือนภัยคุกคามโดยตรง
เมนู Settings แสดงรายละเอียดคำเตือนภายในอุปกรณ์
อีเมล Apple Account ส่งข้อความไปยังที่อยู่อีเมลที่เชื่อมโยงกับบัญชี
เว็บไซต์ Apple Account แสดงแบนเนอร์แจ้งเตือนหลังผู้ใช้เข้าสู่ระบบ
การเปลี่ยนแปลงดังกล่าวช่วยให้ผู้ที่ได้รับแจ้งเตือนสามารถเข้าถึงรายละเอียดและแนวทางป้องกันได้สะดวกขึ้น
Mohammed Al-Maskati ผู้อำนวยการทีมตรวจสอบภัยคุกคามของ Access Now เปิดเผยกับ TechCrunch ว่า หลัง Apple ส่งการแจ้งเตือนระลอกใหญ่ในเดือนสิงหาคม ทีมงานได้รับคำร้องขอความช่วยเหลือเพิ่มขึ้นประมาณ 30–40% เมื่อเทียบกับจำนวนที่มักได้รับหลังการแจ้งเตือนแต่ละครั้ง
ขณะที่บริษัทด้านความปลอดภัยไซเบอร์ iVerify ก็ยืนยันว่าพบการเพิ่มขึ้นของผู้ใช้งานที่ได้รับการแจ้งเตือนจาก Apple เช่นกัน
ได้รับคำเตือนไม่ได้หมายความว่าถูกแฮกสำเร็จแล้ว
Apple อธิบายว่า การได้รับ Threat Notification หมายถึงบริษัทตรวจพบกิจกรรมที่มีความสอดคล้องกับการโจมตีด้วยสปายแวร์แบบเจาะจง และมีความเชื่อมั่นสูงว่าผู้ใช้รายนั้นตกเป็นเป้าหมาย
แต่ไม่ได้หมายความว่าอุปกรณ์ถูกเจาะระบบสำเร็จแล้วทุกกรณี
Apple ระบุว่าการตรวจสอบไม่สามารถยืนยันได้อย่างสมบูรณ์แบบในทุกสถานการณ์ แต่การแจ้งเตือนประเภทนี้มีความน่าเชื่อถือสูง และควรได้รับการดำเนินการอย่างจริงจัง
บริษัทแนะนำให้ผู้ที่ได้รับแจ้งเตือนเปิดใช้งาน Lockdown Mode ซึ่งเป็นระบบป้องกันความปลอดภัยระดับสูงที่ออกแบบมาเพื่อลดช่องทางการโจมตีบน iPhone, iPad และ Mac
นอกจากนี้ยังควรอัปเดตระบบปฏิบัติการให้เป็นเวอร์ชันล่าสุด และขอความช่วยเหลือจากผู้เชี่ยวชาญด้านความปลอดภัยดิจิทัล
วิธีตรวจสอบคำเตือนจริงจาก Apple
ท่ามกลางกระแสข่าวสปายแวร์ ยังมีความเสี่ยงที่มิจฉาชีพจะใช้ประเด็นดังกล่าวสร้างข้อความปลอมเพื่อหลอกขโมยรหัสผ่านและข้อมูลบัญชี Apple
Apple ระบุชัดเจนว่า การแจ้งเตือนภัยคุกคามที่แท้จริงจะไม่ขอให้ผู้ใช้ดำเนินการดังต่อไปนี้
กดลิงก์ที่ส่งมาในอีเมลหรือข้อความ
เปิดไฟล์แนบที่ไม่รู้จัก
ติดตั้งแอปหรือโปรไฟล์ตามคำสั่งในข้อความ
เปิดเผยรหัสผ่าน Apple Account
แจ้งรหัสยืนยันตัวตนให้บุคคลอื่น
หากต้องการตรวจสอบว่าการแจ้งเตือนเป็นของจริงหรือไม่ Apple แนะนำให้เปิดเบราว์เซอร์และเข้าเว็บไซต์ account.apple.com ด้วยตนเอง จากนั้นเข้าสู่ระบบ หากมีการแจ้งเตือนภัยคุกคามจริง จะปรากฏข้อความที่ด้านบนของหน้าบัญชี
เปิด Lockdown Mode ป้องกันการโจมตีระดับสูง
สำหรับผู้ที่ได้รับแจ้งเตือน Apple แนะนำให้เปิด Lockdown Mode โดยสามารถดำเนินการผ่าน iPhone ได้ดังนี้
เข้าเมนู Settings
เลือก Privacy & Security
เลื่อนลงไปที่ Lockdown Mode
กด Turn On Lockdown Mode
เลือก Turn On & Restart แล้วใส่รหัสผ่านเครื่อง
โหมดนี้จะจำกัดการทำงานบางอย่างของแอป เว็บไซต์ และการเชื่อมต่อ เพื่อช่วยลดช่องทางที่สปายแวร์ขั้นสูงอาจใช้โจมตีอุปกรณ์
นอกจากนี้ Apple ยังแนะนำให้เปิดใช้การยืนยันตัวตนสองชั้น (Two-factor Authentication) ตั้งรหัสผ่านที่คาดเดายาก เปิดใช้ Stolen Device Protection และติดตั้งแอปจาก App Store
Apple ยืนยันเตือนภัยทั่วโลกต่อเนื่องตั้งแต่ปี 2564
โครงการ Apple Threat Notifications เริ่มดำเนินการมาตั้งแต่ปี 2564 โดยบริษัทส่งการแจ้งเตือนหลายครั้งต่อปีเมื่อพบความเคลื่อนไหวที่เข้าข่ายการโจมตีด้วยสปายแวร์
ข้อมูลจาก Apple ระบุว่า จนถึงปัจจุบันบริษัทได้แจ้งเตือนผู้ใช้งานในกว่า 150 ประเทศทั่วโลก และไม่ได้จำกัดการแจ้งเตือนอยู่เฉพาะประเทศใดประเทศหนึ่ง
การแจ้งเตือน 110 ประเทศในเดือนสิงหาคม 2569 และระลอกใหม่ 99 ประเทศในเดือนตุลาคม แสดงให้เห็นว่าภัยสปายแวร์ยังเป็นปัญหาความปลอดภัยทางดิจิทัลระดับนานาชาติ
Apple เตือนผู้ใช้ iPhone 110 ประเทศ หลังตรวจพบการโจมตีด้วยสปายแวร์ระดับสูง พร้อมพบการแจ้งเตือนระลอกใหม่อีก 99 ประเทศในช่วงปลายเดือนตุลาคม โดยผู้ที่ได้รับข้อความเตือนต้องตรวจสอบผ่านบัญชี Apple โดยตรง เปิดใช้ระบบป้องกัน Lockdown Mode และอัปเดตอุปกรณ์ทันที
สำนักข่าววิหคนิวส์
อ้างอิง: Apple Support, TechCrunch, Reuters, Forbes, TBS News, CyberGuy, Inside Cupertino
#Apple #iPhone #Spyware #MercenarySpyware #Pegasus #AppleThreatNotifications #LockdownMode #ภัยไซเบอร์ #แฮกเกอร์ #ความปลอดภัยดิจิทัล #ข่าวไอที #สำนักข่าววิหคนิวส