
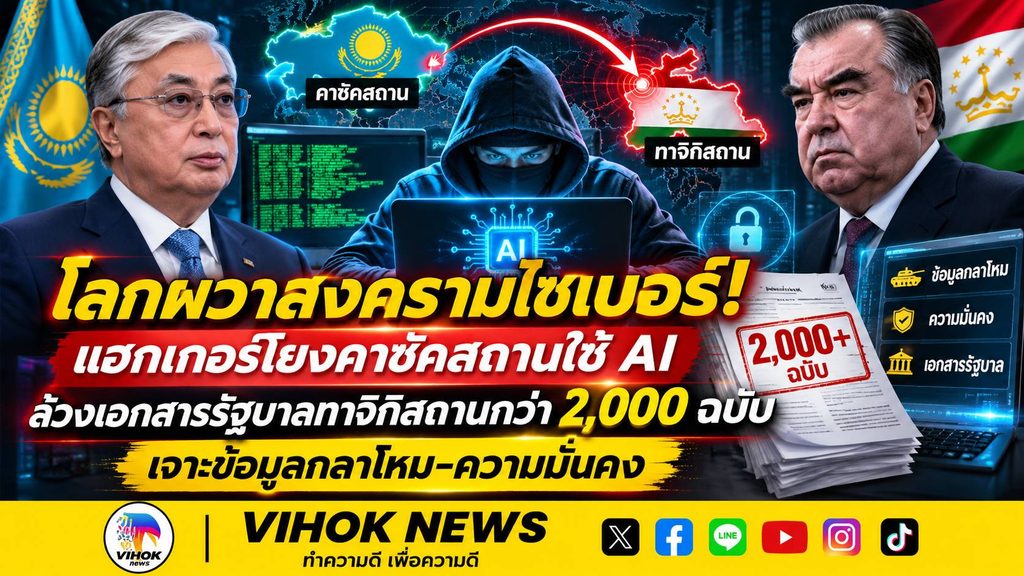
เปิดโปงปฏิบัติการจารกรรมไซเบอร์ยุคใหม่! บริษัทด้านความมั่นคงไซเบอร์ CloudSEK เปิดเผยผลสอบสวนพบกลุ่มแฮกเกอร์ที่ใช้ชื่อว่า “Silent Lynx” ซึ่งนักวิจัยเชื่อมโยงกับคาซัคสถาน ใช้ระบบปัญญาประดิษฐ์แบบ Agent ช่วยวางแผนและดำเนินปฏิบัติการเจาะระบบเอกสารอิเล็กทรอนิกส์ของรัฐบาลทาจิกิสถาน ก่อนขโมยเอกสารที่เกี่ยวข้องกับกลาโหมและความมั่นคงแห่งชาติมากกว่า 2,000 ฉบับ เหตุการณ์นี้สะท้อนภัยคุกคามรูปแบบใหม่ เมื่อ AI ไม่ได้ทำหน้าที่เพียงตอบคำถาม แต่สามารถช่วยผู้โจมตีดำเนินงานทางไซเบอร์ได้อย่างเป็นขั้นตอน
เปิดโปงจากความผิดพลาดของแฮกเกอร์
เมื่อวันที่ 11 พฤศจิกายน 2569 สำนักข่าวรอยเตอร์รายงานผลการตรวจสอบของ CloudSEK บริษัทความมั่นคงไซเบอร์จากสิงคโปร์ ซึ่งค้นพบปฏิบัติการดังกล่าวหลังกลุ่มแฮกเกอร์เผลอเปิดเซิร์ฟเวอร์ของตนให้บุคคลภายนอกเข้าถึงได้ผ่านอินเทอร์เน็ต
ข้อมูลที่นักวิจัยตรวจพบประกอบด้วยเครื่องมือที่ใช้ในการโจมตี บันทึกการทำงาน และเอกสารที่ถูกเก็บรวบรวมไว้ ทำให้สามารถย้อนรอยวิธีการดำเนินงานของกลุ่มแฮกเกอร์ได้
CloudSEK ระบุว่า กลุ่มดังกล่าวใช้ระบบ Hermes ซึ่งเป็นเฟรมเวิร์กแบบเปิดสำหรับสร้าง AI Agent ที่สามารถรับคำสั่ง วางแผนงาน เรียกใช้โปรแกรม รวบรวมข้อมูล และจัดทำรายงานได้
ความแตกต่างจากการใช้แชตบอตทั่วไปคือ ผู้โจมตีไม่จำเป็นต้องพิมพ์คำสั่งทุกขั้นตอนด้วยตนเอง แต่สามารถมอบหมายเป้าหมายให้ AI ช่วยวางแผนและดำเนินงานตามกระบวนการที่กำหนดไว้
ใช้ AI ช่วยเจาะระบบ ขโมยเอกสารกว่า 2,000 ฉบับ
จากการตรวจสอบพบว่า กลุ่มแฮกเกอร์เริ่มใช้ Hermes เพื่อสำรวจเป้าหมายตั้งแต่ประมาณกลางเดือนสิงหาคม 2569 ก่อนจะเข้าถึงระบบจัดการเอกสารอิเล็กทรอนิกส์ของรัฐบาลทาจิกิสถานในเวลาต่อมา
ข้อมูลที่เปิดเผยระบุว่า ผู้โจมตีอาศัยบัญชีผู้ใช้งานของพนักงานการรถไฟรายหนึ่งในการเข้าถึงระบบเอกสารของภาครัฐ ซึ่งเป็นแพลตฟอร์มที่กระทรวงและหน่วยงานต่าง ๆ ใช้แลกเปลี่ยนหนังสือราชการและเอกสารภายใน
หลังจากเข้าถึงระบบได้แล้ว AI Agent ถูกนำมาใช้ช่วยเขียนโปรแกรมเฉพาะกิจเพื่อดาวน์โหลดและจัดหมวดหมู่เอกสาร รวมถึงแบ่งข้อมูลออกเป็นส่วนย่อยเพื่อช่วยในการรวบรวมและนำข้อมูลออกจากระบบ
เอกสารที่ถูกขโมยมีจำนวนมากกว่า 2,000 ฉบับ และเกี่ยวข้องกับข้อมูลด้านกลาโหมและความมั่นคงแห่งชาติของทาจิกิสถาน
รายงานจากสื่อในภูมิภาคระบุเพิ่มเติมว่า เอกสารบางส่วนเกี่ยวข้องกับคำขออนุญาตเที่ยวบิน การโยกย้ายกำลังพลทางทหาร และรายงานการก่อสร้างในพื้นที่ชายแดน
นอกจากนี้ ยังพบข้อมูลที่เกี่ยวข้องกับหน่วยงานสำคัญอื่น ๆ เช่น กองกำลังพิทักษ์ชาติ คณะกรรมการความมั่นคงแห่งรัฐ และคณะกรรมการการลงทุนของรัฐ
ไม่ได้หยุดแค่ทาจิกิสถาน พบสัญญาณเจาะระบบประเทศเพื่อนบ้าน
การตรวจสอบเซิร์ฟเวอร์ที่ถูกเปิดเผยยังพบหลักฐานเกี่ยวกับกิจกรรมทางไซเบอร์ที่เชื่อมโยงกับระบบการรถไฟของทาจิกิสถาน ซึ่งกลุ่มผู้โจมตีสามารถเข้าถึงเซิร์ฟเวอร์และข้อมูลภายในบางส่วนได้
ขณะเดียวกัน นักวิจัยยังพบร่องรอยการเข้าถึงระบบ Smart Forestry ของอุซเบกิสถาน ซึ่งเป็นแพลตฟอร์มดิจิทัลที่ใช้บริหารจัดการข้อมูลด้านป่าไม้
ส่วนในเติร์กเมนิสถาน พบไฟล์และเอกสารที่ถูกเตรียมไว้สำหรับการโจมตีแบบฟิชชิง โดยปลอมแปลงเป็นเอกสารทางราชการ อย่างไรก็ตาม นักวิจัยยังไม่มีหลักฐานยืนยันว่าปฏิบัติการโจมตีเติร์กเมนิสถานประสบความสำเร็จแล้ว
ข้อมูลเหล่านี้ทำให้กรณีดังกล่าวไม่ได้เป็นเพียงเหตุการณ์ข้อมูลรั่วไหลจากประเทศเดียว แต่ยังสะท้อนความเคลื่อนไหวของกลุ่มที่อาจกำลังมุ่งเป้าไปยังหน่วยงานรัฐและโครงสร้างพื้นฐานสำคัญในภูมิภาคเอเชียกลาง
โยงกลุ่ม Silent Lynx แต่ยังไม่พบหลักฐานรัฐบาลคาซัคสถานอยู่เบื้องหลัง
CloudSEK เชื่อมโยงปฏิบัติการนี้กับกลุ่มแฮกเกอร์ที่เรียกว่า Silent Lynx ซึ่งเคยถูกกล่าวถึงในรายงานการจารกรรมทางไซเบอร์ที่มุ่งเป้าหน่วยงานรัฐบาลในหลายประเทศ
นักวิจัยประเมินว่ากลุ่มดังกล่าวอาจมีความเชื่อมโยงกับคาซัคสถาน โดยพิจารณาจากหลักฐานหลายด้าน ได้แก่ การสื่อสารด้วยภาษารัสเซีย ช่วงเวลาการทำงานที่สอดคล้องกับเวลาทำการในคาซัคสถาน และการเชื่อมต่อเข้าสู่เซิร์ฟเวอร์ผ่านเครือข่ายอินเทอร์เน็ตภายในประเทศ
อย่างไรก็ตาม หลักฐานดังกล่าวยังไม่สามารถยืนยันได้ว่ากลุ่มแฮกเกอร์ดำเนินการในนามของรัฐบาลคาซัคสถาน หรือมีหน่วยงานรัฐของประเทศดังกล่าวให้การสนับสนุน
สำนักข่าวรอยเตอร์ระบุว่า ได้ติดต่อขอความคิดเห็นจากรัฐบาลทาจิกิสถานและคาซัคสถาน แต่ยังไม่ได้รับคำตอบในเวลาที่เผยแพร่รายงาน รวมถึงไม่สามารถติดต่อกลุ่ม Silent Lynx ได้
สัญญาณเตือนภัยไซเบอร์ยุค AI
กรณีนี้แสดงให้เห็นถึงความเปลี่ยนแปลงของภัยคุกคามทางไซเบอร์ เมื่อ AI Agent สามารถช่วยผู้โจมตีทำงานหลายขั้นตอน ตั้งแต่การสำรวจเป้าหมาย การจัดการเครื่องมือ การรวบรวมข้อมูล ไปจนถึงการจัดระเบียบเอกสารที่ได้มา
แต่ประเด็นสำคัญคือ AI ไม่ได้เป็นผู้เจาะระบบด้วยตัวเองโดยปราศจากมนุษย์ รายงานระบุว่าผู้โจมตีเป็นผู้ควบคุมและกำหนดเป้าหมาย ขณะที่ AI ถูกใช้เป็นเครื่องมือช่วยดำเนินงาน โดยการเข้าถึงระบบเอกสารของทาจิกิสถานเริ่มจากการใช้บัญชีผู้ใช้งานที่ถูกนำมาใช้โดยไม่ได้รับอนุญาต
เหตุการณ์นี้จึงเป็นคำเตือนต่อรัฐบาลและหน่วยงานสำคัญทั่วโลกว่า การรักษาความปลอดภัยทางไซเบอร์ไม่อาจพึ่งพาเพียงระบบป้องกันแบบเดิม แต่ต้องให้ความสำคัญกับการควบคุมสิทธิ์บัญชีผู้ใช้ การตรวจสอบพฤติกรรมผิดปกติ การป้องกันข้อมูลรั่วไหล และการเฝ้าระวังการใช้ AI ในการโจมตีระบบ
สงครามไซเบอร์กำลังก้าวเข้าสู่ยุคใหม่ เมื่อแฮกเกอร์มี AI เป็นผู้ช่วยปฏิบัติการ และข้อมูลด้านความมั่นคงของประเทศอาจกลายเป็นเป้าหมายที่ถูกโจมตีได้ตลอดเวลา
สำนักข่าววิหคนิวส์
อ้างอิง:
- Reuters, 11 พฤศจิกายน 2569: https://www.reuters.com/legal/government/kazakhstan-linked-hackers-used-ai-steal-tajik-government-documents-researchers-2026-11-11/
- The Record, 12 พฤศจิกายน 2569: https://therecord.media/kazakhstan-hackers-central-asia
- The Times of Central Asia, 12 พฤศจิกายน 2569: https://timesca.com/kazakhstan-linked-hackers-ai-tajikistan-security-documents/
#วิหคนิวส์ #สงครามไซเบอร์ #AI #แฮกเกอร์ #ทาจิกิสถาน #คาซัคสถาน #SilentLynx #ความมั่นคงไซเบอร์ #จารกรรมข้อมูล