
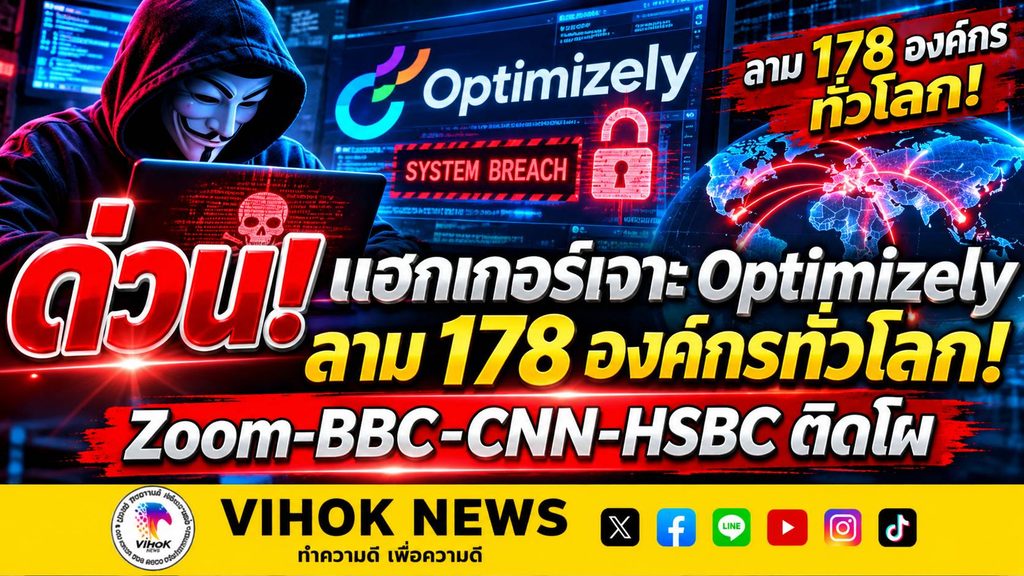
วันที่ 17 พฤศจิกายน 2569 เกิดเหตุโจมตีทางไซเบอร์ครั้งสำคัญ หลังแฮกเกอร์ใช้ช่องโหว่ในแพลตฟอร์ม Optimizely ซึ่งเป็นผู้ให้บริการเครื่องมือทดลองและปรับแต่งเว็บไซต์ แทรกโค้ด JavaScript อันตรายเข้าไปในโครงการของลูกค้า ส่งผลให้เว็บไซต์ขององค์กรจำนวนมากทั่วโลกมีการโหลดสคริปต์ที่เป็นอันตรายตามไปด้วย
รายงานจาก BleepingComputer ระบุว่า เหตุการณ์ดังกล่าวเกิดขึ้นเมื่อวันที่ 16 พฤศจิกายน 2569 โดย Scott Helme นักวิจัยด้านความปลอดภัยไซเบอร์จาก Report URI ตรวจพบสคริปต์ต้องสงสัย หลังตรวจสอบไฟล์ JavaScript ของ Optimizely จำนวน 1,611 รายการ พบไฟล์ที่มีโค้ดอันตราย 188 รายการ ซึ่งเชื่อมโยงกับองค์กร 178 แห่ง
องค์กรและเว็บไซต์ที่มีรายงานว่าถูกพบสคริปต์ดังกล่าว ได้แก่ Zoom, BBC, CNN, Fox News, Salesforce, GitLab, HSBC Insurance, Air France, KLM, Change.org, Bitly และ UNICEF USA รวมถึงบริษัทและหน่วยงานอีกหลายแห่ง
จุดสำคัญของเหตุการณ์นี้คือการโจมตีแบบ Supply Chain Attack หรือการโจมตีผ่านห่วงโซ่อุปทานซอฟต์แวร์ แทนที่ผู้โจมตีจะเจาะระบบของแต่ละบริษัทโดยตรง กลับอาศัยช่องโหว่ของแพลตฟอร์มส่วนกลางที่เว็บไซต์จำนวนมากนำไปใช้งาน เมื่อโค้ดของผู้ให้บริการถูกแทรกแซง เว็บไซต์ลูกค้าที่เรียกใช้สคริปต์ดังกล่าวจึงมีความเสี่ยงที่จะโหลดโค้ดอันตรายไปยังเบราว์เซอร์ของผู้เข้าชมด้วย
เปิดความสามารถมัลแวร์ ขโมยคริปโต-ข้อมูลบัตรเครดิต
จากการวิเคราะห์โค้ดที่ถูกแทรก พบว่ามีการเรียกใช้สคริปต์อันตรายจากเซิร์ฟเวอร์ภายนอก โดยมีความสามารถหลายรูปแบบ ได้แก่ การตรวจจับและเปลี่ยนที่อยู่กระเป๋าเงินคริปโตเคอร์เรนซีบนหน้าเว็บไซต์ให้กลายเป็นที่อยู่ของผู้โจมตี หากผู้ใช้คัดลอกที่อยู่ดังกล่าวไปโอนเงิน ก็อาจทำให้เงินถูกส่งไปยังบัญชีของแฮกเกอร์แทน
นอกจากนี้ยังพบความสามารถในการดักจับข้อมูลบัตรชำระเงิน เช่น หมายเลขบัตร วันหมดอายุ และรหัสรักษาความปลอดภัย ในกรณีที่ผู้ใช้กรอกข้อมูลลงในแบบฟอร์มที่เว็บไซต์จัดการเอง รวมถึงความสามารถในการเก็บข้อมูลคุกกี้ของเบราว์เซอร์ ที่อยู่หน้าเว็บไซต์ และภาพหน้าจอ เพื่อส่งข้อมูลไปยังระบบของผู้โจมตี
อีกประเด็นที่น่ากังวลคือสคริปต์ดังกล่าวมีการเรียกใช้ชุดเครื่องมือโจมตีที่มุ่งเป้าไปยังอุปกรณ์ iPhone และ iPad โดยมีการกล่าวถึง Coruna และ DarkSword ซึ่งเป็นชุดเครื่องมือที่เกี่ยวข้องกับช่องโหว่ของระบบ iOS บางเวอร์ชัน อย่างไรก็ตาม การตรวจพบการส่งหรือพยายามส่งชุดเครื่องมือโจมตี ไม่ได้หมายความว่ามีหลักฐานยืนยันว่าอุปกรณ์ของผู้เข้าชมเว็บไซต์ถูกเจาะสำเร็จแล้ว
พบเงินเข้ากระเป๋าที่เชื่อมโยงกับผู้โจมตีประมาณ 7,000 ดอลลาร์
รายงานการตรวจสอบของ Scott Helme ระบุว่า ณ เวลาประมาณ 19.25 น. ตามเวลา UTC ของวันที่ 16 พฤศจิกายน พบธุรกรรมเงินดิจิทัลเข้าสู่กระเป๋าที่เชื่อมโยงกับการโจมตีรวมประมาณ 7,040 ดอลลาร์สหรัฐ ภายในช่วงเวลาราว 9 ชั่วโมง ตัวเลขดังกล่าวเป็นยอดธุรกรรมที่ตรวจพบในกระเป๋าที่เกี่ยวข้อง แต่ยังไม่สามารถระบุได้ว่ามีข้อมูลบัตรเครดิตหรือคุกกี้ของผู้ใช้ถูกขโมยไปแล้วจำนวนเท่าใด
Optimizely ยืนยันพบเหตุและแก้ไขช่องโหว่แล้ว
ด้าน Optimizely ชี้แจงต่อ BleepingComputer ว่า บริษัทตรวจพบเหตุการณ์ด้านความปลอดภัย ซึ่งผู้ไม่ได้รับอนุญาตใช้ช่องโหว่ในขั้นตอนการสมัครบัญชีของระบบ Experimentation เพื่อเพิ่ม JavaScript อันตรายเข้าไปในโครงการของลูกค้าบางราย
บริษัทระบุว่าได้ปิดช่องทางที่มีช่องโหว่ แก้ไขปัญหา และนำโค้ดที่ถูกแทรกออกจากโครงการที่ได้รับผลกระทบแล้ว พร้อมทั้งยุติเซสชันที่ยังใช้งานอยู่ เพิกถอนโทเคน และรีเซ็ตสิทธิ์การเข้าถึงบัญชีผู้ใช้ที่เกี่ยวข้อง รวมถึงเพิ่มมาตรการป้องกันไม่ให้มีการส่งโค้ดที่ไม่ได้รับอนุญาตผ่านระบบ Cloudflare และแจ้งเตือนลูกค้าที่ได้รับผลกระทบ
ขณะที่ Reuters รายงานว่า ยังไม่สามารถยืนยันได้ว่าการโจมตีประสบความสำเร็จในทุกเว็บไซต์ที่ถูกระบุชื่อ หรือมีข้อมูลของผู้ใช้ถูกขโมยไปมากน้อยเพียงใด โดย Salesforce ระบุว่ากำลังตรวจสอบการเปลี่ยนแปลงสคริปต์ Optimizely ที่ไม่ได้รับอนุญาต และได้ปิดการใช้งานสคริปต์ดังกล่าวเป็นมาตรการป้องกันไว้ก่อน
เหตุการณ์ครั้งนี้สะท้อนความเสี่ยงของระบบดิจิทัลที่องค์กรจำนวนมากพึ่งพาซอฟต์แวร์และบริการจากผู้ให้บริการภายนอก แม้เว็บไซต์หลักขององค์กรจะมีมาตรการรักษาความปลอดภัย แต่หากส่วนประกอบจากบุคคลที่สามถูกเจาะ ก็อาจกลายเป็นช่องทางแพร่กระจายโค้ดอันตรายไปถึงผู้ใช้งานจำนวนมากได้ในเวลาเดียวกัน
ผู้ใช้งานที่เข้าเว็บไซต์ซึ่งมีรายงานเกี่ยวข้องในช่วงเกิดเหตุควรตรวจสอบธุรกรรมทางการเงินและรายการบัตรเครดิตอย่างใกล้ชิด ระมัดระวังการคัดลอกที่อยู่กระเป๋าคริปโตจากหน้าเว็บไซต์ และอัปเดตระบบปฏิบัติการรวมถึงเบราว์เซอร์ให้เป็นเวอร์ชันล่าสุด ส่วนองค์กรที่ใช้ Optimizely ควรตรวจสอบสคริปต์ที่ฝังอยู่ในเว็บไซต์และติดตามประกาศด้านความปลอดภัยจากผู้ให้บริการ
สำนักข่าววิหคนิวส์
แหล่งข่าว: BleepingComputer, Reuters, Report URI และ Optimizely
#Optimizely #CyberAttack #SupplyChainAttack #แฮกเกอร์ #มัลแวร์ #ความปลอดภัยไซเบอร์ #Zoom #BBC #CNN #HSBC #วิหคนิวส์