
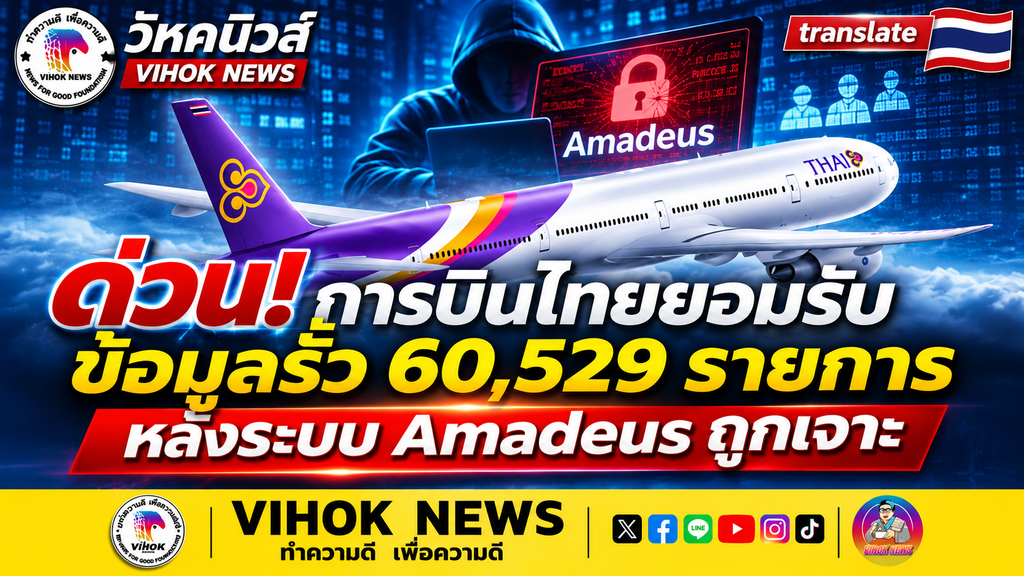
บริษัท การบินไทย จำกัด (มหาชน) หรือ THAI ออกแถลงการณ์เมื่อวันที่ 9 พฤศจิกายน 2569 เปิดเผยว่า บริษัทได้รับแจ้งจาก Amadeus IT Group S.A. ผู้ให้บริการระบบสำรองที่นั่งและบริการผู้โดยสาร ถึงเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ หลังมีบุคคลภายนอกเข้าถึงข้อมูลการจองบัตรโดยสารโดยไม่ได้รับอนุญาต ซึ่งจัดเก็บอยู่ในระบบของ Amadeus
เหตุการณ์ดังกล่าวเกี่ยวข้องกับข้อมูลการจองในช่วงวันที่ 10 สิงหาคม 2566 ถึงวันที่ 23 กันยายน 2569 โดยผลการตรวจสอบเบื้องต้นพบว่า ข้อมูลผู้โดยสารประมาณ 60,529 รายการ อาจถูกเข้าถึงโดยไม่ได้รับอนุญาต ข้อมูลที่เกี่ยวข้องประกอบด้วย ชื่อผู้โดยสาร หมายเลขอ้างอิงการจอง หรือ PNR วันที่เดินทาง เส้นทางบิน และชั้นโดยสาร
พบอีก 376 รายการ อาจมีข้อมูลหนังสือเดินทาง–เบอร์โทรศัพท์
นอกจากนี้ ยังพบข้อมูลผู้โดยสารอีกประมาณ 376 รายการ ที่อาจได้รับผลกระทบเพิ่มเติม โดยอาจมีข้อมูลส่วนบุคคลอื่นรวมอยู่ด้วย ได้แก่
* ที่อยู่อีเมล
* หมายเลขโทรศัพท์
* หมายเลขหนังสือเดินทาง
* สัญชาติ
* หมายเลขสมาชิกสะสมไมล์
* หมายเลขเที่ยวบิน
* หมายเลขบัตรโดยสาร
* หมายเลขที่นั่ง
* ข้อมูลอื่นที่เกี่ยวข้อง
อย่างไรก็ตาม การบินไทยยืนยันว่า ข้อมูลหน้าบัตรเครดิตของผู้โดยสารไม่ได้รับผลกระทบ จากเหตุการณ์ครั้งนี้ และ ณ วันที่ออกแถลงการณ์ ยังไม่พบว่าข้อมูลดังกล่าวถูกเปิดเผยออกไป
Amadeus ยกเลิกบัญชีที่ถูกใช้เจาะระบบ–เปลี่ยนรหัสผ่านแล้ว
ด้าน Amadeus ยืนยันว่าได้เพิกถอนข้อมูลบัญชีและรหัสผ่านที่ถูกใช้ในการเข้าถึงระบบโดยไม่ได้รับอนุญาตแล้ว พร้อมดำเนินการรีเซ็ตรหัสผ่านที่ได้รับผลกระทบทั้งหมด รวมถึงเพิ่มมาตรการติดตาม ตรวจจับ และเฝ้าระวังระบบ เพื่อป้องกันไม่ให้เกิดเหตุการณ์ลักษณะเดียวกันอีก
การบินไทยระบุเพิ่มเติมว่า เหตุการณ์ดังกล่าวไม่ส่งผลกระทบต่อระบบหรือการดำเนินงานของบริษัท เนื่องจากเหตุเกิดขึ้นในระบบของผู้ให้บริการภายนอก โดยบริษัทได้รายงานเหตุการณ์ให้หน่วยงานกำกับดูแลที่เกี่ยวข้องรับทราบแล้ว และกำลังตรวจสอบรายละเอียดข้อมูลที่ได้รับจาก Amadeus อย่างต่อเนื่อง
บริษัทจะติดต่อแจ้งผู้โดยสารที่ได้รับผลกระทบเป็นรายบุคคล เมื่อสามารถตรวจสอบและยืนยันรายละเอียดได้อย่างชัดเจน พร้อมกล่าวขออภัยต่อความกังวลและความไม่สะดวกที่เกิดขึ้น
เตือนผู้โดยสารระวังข้อความหลอกลวง อ้างข้อมูลการเดินทางจริง
สำหรับผู้โดยสารที่มีข้อมูลการเดินทางอยู่ในช่วงเวลาที่เกี่ยวข้อง ควรติดตามประกาศจากการบินไทยโดยตรง และระมัดระวังอีเมลหรือข้อความที่อ้างอิงรายละเอียดการเดินทางจริง เพื่อหลอกให้กดลิงก์หรือเปิดเผยข้อมูลเพิ่มเติม
เหตุการณ์ครั้งนี้เป็นกรณีข้อมูลผู้โดยสารถูกเข้าถึงผ่านระบบของผู้ให้บริการเทคโนโลยีภายนอก โดยการบินไทยยืนยันว่าระบบและการดำเนินงานของบริษัทไม่ได้รับผลกระทบ ขณะที่การตรวจสอบข้อมูลและการแจ้งผู้โดยสารรายบุคคลยังดำเนินต่อไป
สำนักข่าววิหคนิวส์
วิหคเงา รายงาน
อ้างอิง:
#การบินไทย #ข้อมูลรั่วไหล #CyberAttack #CyberSecurity #Amadeus #ข้อมูลผู้โดยสาร #ข่าวด่วน #วิหคนิวส์