
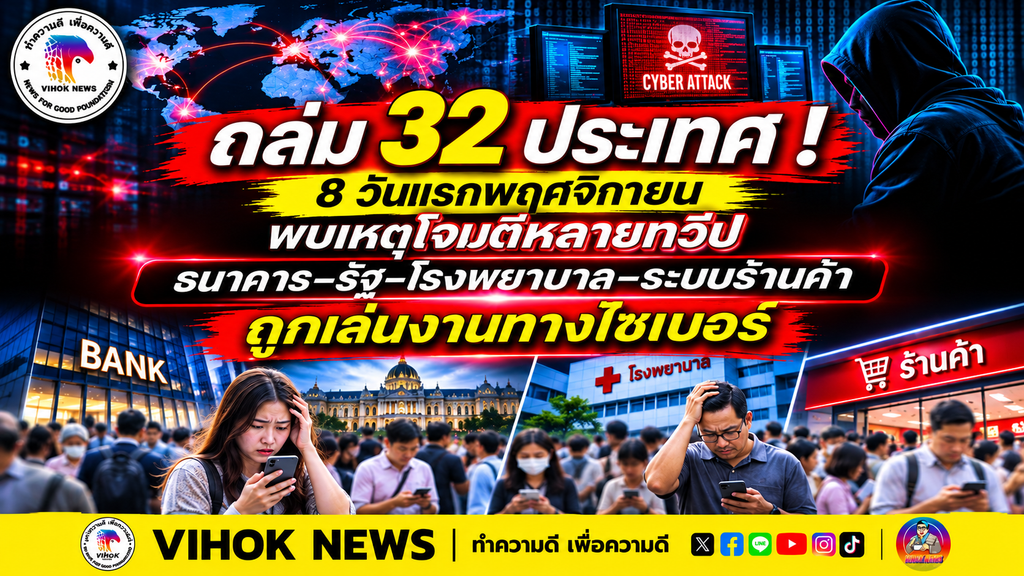
รวบรวมสถานการณ์ภัยคุกคามไซเบอร์ระหว่างวันที่ 1–8 พฤศจิกายน 2569 พบรายงานเหตุโจมตีและความพยายามเจาะระบบในหลายภูมิภาค ตั้งแต่ธนาคาร หน่วยงานรัฐบาล บริษัทเอกชน สถานพยาบาล ไปจนถึงระบบควบคุมอุณหภูมิของซูเปอร์มาร์เก็ต บางกรณีเกิดธุรกรรมผิดปกติมูลค่าหลายสิบล้านบาท ขณะที่บางเหตุทำให้ข้อมูลผู้ใช้งานเสี่ยงรั่วไหลและบริการดิจิทัลหยุดชะงัก อย่างไรก็ตาม หลายเหตุการณ์ยังอยู่ระหว่างการสอบสวน และข้อกล่าวอ้างของกลุ่มแฮกเกอร์บางส่วนยังไม่ได้รับการยืนยัน
สถานการณ์ความมั่นคงปลอดภัยทางไซเบอร์ทั่วโลกในช่วงต้นเดือนพฤศจิกายน 2569 กลายเป็นประเด็นที่หลายประเทศต้องเฝ้าระวัง หลังมีรายงานเหตุโจมตีระบบคอมพิวเตอร์และเครือข่ายดิจิทัลในภาคส่วนสำคัญ ทั้งสถาบันการเงิน หน่วยงานรัฐ สถานพยาบาล ธุรกิจค้าปลีก และโครงสร้างพื้นฐานด้านเทคโนโลยี
เหตุการณ์ที่เกิดขึ้นมีหลายรูปแบบ ตั้งแต่การเปลี่ยนแปลงหน้าเว็บไซต์โดยไม่ได้รับอนุญาต การเข้าถึงบัญชีผู้ใช้งาน การทำธุรกรรมทางการเงินผิดปกติ การโจมตีด้วยมัลแวร์เรียกค่าไถ่ ไปจนถึงการแทรกแซงระบบควบคุมอุปกรณ์ที่เชื่อมต่ออินเทอร์เน็ต
ข้อมูลที่รวบรวมได้มีทั้งเหตุการณ์ที่หน่วยงานยืนยันแล้ว เหตุการณ์ที่อยู่ระหว่างสอบสวน และข้อกล่าวอ้างจากกลุ่มแฮกเกอร์ จึงจำเป็นต้องแยกสถานะของแต่ละกรณีออกจากกัน
เอเชีย: ธนาคารและหน่วยงานดิจิทัลตกเป็นเป้าหมาย
อินโดนีเซีย | 8 พฤศจิกายน
รายงานจากสื่ออินโดนีเซียระบุว่า แดชบอร์ด FortiGuard Labs ตรวจพบกิจกรรมโจมตีทางไซเบอร์ที่มุ่งเป้าไปยังอินโดนีเซียประมาณ 350,600 กิจกรรมในช่วง 24 ชั่วโมง โดยภาคธนาคาร การเงิน และประกันภัยเป็นกลุ่มเป้าหมายสำคัญ มีการรายงานกิจกรรมประมาณ 214,000 ครั้ง
อย่างไรก็ตาม ตัวเลขดังกล่าวเป็นจำนวนกิจกรรมที่ระบบตรวจพบ ไม่ใช่จำนวนระบบที่ถูกเจาะสำเร็จ และไม่สามารถนำไปสรุปว่ามีธนาคารถูกแฮกสำเร็จทั้งหมดตามตัวเลขดังกล่าวได้
ผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ยังเตือนว่าการตีความตัวเลขต้องพิจารณาความถี่ แนวโน้ม และระดับความรุนแรงประกอบ ไม่ควรสร้างความตื่นตระหนกจากตัวเลขในช่วงเวลาเพียงวันเดียว
ญี่ปุ่น | GMO Internet Group
GMO Internet Group มีรายงานเหตุเข้าถึงระบบโดยไม่ได้รับอนุญาตในบริการ Onamae.com Desktop Cloud บริษัทเปิดเผยว่าพบช่องโหว่ในระบบและมีข้อมูลลูกค้าบางส่วนถูกนำออกไปจากระบบ
อย่างไรก็ตาม เหตุการณ์นี้มีการประกาศแจ้งตั้งแต่วันที่ 24 ตุลาคม 2569 และมีการเผยแพร่รายงานความคืบหน้าต่อเนื่องในช่วงปลายเดือนตุลาคม จึงไม่ใช่เหตุการณ์ที่เริ่มต้นในวันที่ 8 พฤศจิกายนตามวันที่ในรายการรวบรวมเดิม
มาเลเซีย | Bank Rakyat
เว็บไซต์ของ Bank Rakyat ถูกตรวจพบว่ามีการเปลี่ยนแปลงหน้าเว็บไซต์โดยไม่ได้รับอนุญาต หรือ Web Defacement จนธนาคารต้องปิดการเข้าถึงเว็บไซต์ที่ได้รับผลกระทบชั่วคราว
กระทรวงการสื่อสารมาเลเซียระบุว่า เหตุการณ์ดังกล่าวเกี่ยวข้องกับเว็บไซต์ที่บริหารจัดการโดยผู้ให้บริการภายนอก และเป็นการเปลี่ยนแปลงหน้าตาเว็บไซต์ ไม่ได้ส่งผลต่อระบบธนาคารออนไลน์หรือธุรกรรมทางการเงิน
Bank Rakyat ยืนยันว่าข้อมูลส่วนบุคคล ข้อมูลบัญชี และเงินฝากของลูกค้ายังปลอดภัย โดยลูกค้ายังสามารถใช้ช่องทาง iRakyat แอปพลิเคชัน และบริการธนาคารดิจิทัลอื่นได้ตามปกติ
รัสเซีย | Rosstat
Rosstat หรือสำนักงานสถิติแห่งชาติรัสเซีย รายงานว่าระบบของหน่วยงานถูกโจมตีทางไซเบอร์ในช่วงวันที่ 29 ตุลาคมถึง 1 พฤศจิกายน 2569
กลุ่มแฮกเกอร์ Belarusian CyberPartisans และ Silent Crow อ้างว่าสามารถขโมยข้อมูลได้ประมาณ 23 เทราไบต์ โดยกล่าวอ้างว่าครอบคลุมข้อมูลจากระบบส่วนกลางและภูมิภาค
อย่างไรก็ตาม Rosstat ปฏิเสธว่าพบฐานข้อมูลถูกเจาะหรือข้อมูลที่ได้รับความคุ้มครองตามกฎหมายรั่วไหล พร้อมระบุว่ากำลังตรวจสอบที่มาและวิธีการโจมตีร่วมกับหน่วยงานที่เกี่ยวข้อง
ตัวเลข 23 TB จึงยังต้องถือเป็นข้อกล่าวอ้างของกลุ่มแฮกเกอร์ ไม่ใช่ปริมาณข้อมูลที่หน่วยงานรัฐยืนยันว่าถูกขโมยไปแล้ว
ไต้หวัน | Bank SinoPac
หนึ่งในเหตุการณ์ที่มีตัวเลขความเสียหายทางการเงินชัดเจนเกิดขึ้นกับ Bank SinoPac หลังพบธุรกรรมที่ไม่ได้รับอนุญาต 427 รายการ จากบัญชีลูกค้า 419 บัญชี เมื่อวันที่ 3 พฤศจิกายนที่ผ่านมา
ธุรกรรมแต่ละรายการมีมูลค่าประมาณ 100,000 ดอลลาร์ไต้หวัน รวมเป็นเงินประมาณ 41.76 ล้านดอลลาร์ไต้หวัน โดยธนาคารระบุว่าผู้โจมตีใช้ช่องโหว่ด้านการตั้งค่าความปลอดภัยของผู้ให้บริการภายนอกที่เกี่ยวข้องกับระบบธนาคารบนโทรศัพท์มือถือรุ่นใหม่
ธนาคารระบุว่าไม่พบหลักฐานว่าข้อมูลส่วนบุคคลของลูกค้ารั่วไหล และลูกค้าที่ได้รับผลกระทบได้รับเงินคืนแล้ว ขณะที่หน่วยงานกำกับดูแลและเจ้าหน้าที่สอบสวนกำลังดำเนินการตรวจสอบต่อไป
ฟิลิปปินส์ | หน่วยงานจัดหางานต่างประเทศ
มีรายงานการกล่าวอ้างว่าแฮกเกอร์เจาะระบบของหน่วยงานจัดหางานต่างประเทศของฟิลิปปินส์ และนำข้อมูลขนาดประมาณ 69 GB ออกไปเผยแพร่ อย่างไรก็ตาม ตัวเลขและรายละเอียดการรั่วไหลยังต้องรอการยืนยันจากหน่วยงานที่เกี่ยวข้อง
ยุโรป: ธนาคารและระบบควบคุมอุณหภูมิถูกโจมตี
ฝรั่งเศส | Crédit Mutuel Arkéa
ธนาคาร Crédit Mutuel Arkéa เปิดเผยเมื่อวันที่ 4 พฤศจิกายนว่า ถูกโจมตีทางไซเบอร์จนเกิดธุรกรรมทุจริตผ่านบัญชีของธนาคารเอง มูลค่าประมาณ 100 ล้านยูโร
ข้อมูลจากธนาคารและสำนักข่าว AFP ระบุว่า ผู้โจมตีสามารถดำเนินการโอนเงินจากบัญชีของธนาคารไปยังสถาบันการเงินอื่น ก่อนที่เงินบางส่วนจะถูกนำไปแปลงเป็นสินทรัพย์ดิจิทัล
ธนาคารยืนยันว่าเหตุการณ์ถูกควบคุมแล้ว และไม่ได้เกิดจากการเข้าถึงบัญชีเงินฝากของลูกค้า โดยลูกค้าไม่ได้รับความเสียหายทางการเงินจากเหตุการณ์นี้
กรณีดังกล่าวอยู่ระหว่างการสอบสวนของเจ้าหน้าที่ฝรั่งเศส ส่วนจำนวนเงินที่สูญเสียและเงินที่สามารถติดตามกลับคืนได้ยังต้องรอผลการตรวจสอบอย่างเป็นทางการ
ฝรั่งเศส | ระบบควบคุมอุณหภูมิคลังพลาสมา
อีกเหตุการณ์หนึ่งเกิดขึ้นกับสถานที่จัดเก็บพลาสมาของ French Blood Establishment ซึ่งพบการโจมตีอุปกรณ์ควบคุมระบบทำความเย็นในสถานที่จัดเก็บ 3 แห่ง
ผู้โจมตีพยายามปรับค่าอุณหภูมิและระบบละลายน้ำแข็งให้ผิดปกติ แต่ระบบตรวจสอบพบความผิดปกติและเจ้าหน้าที่สามารถดำเนินการป้องกันได้ทัน โดยไม่มีรายงานว่าผลิตภัณฑ์เลือดหรือพลาสมาได้รับความเสียหาย
หน่วยงานด้านความมั่นคงไซเบอร์และกระทรวงสาธารณสุขฝรั่งเศสอยู่ระหว่างตรวจสอบเหตุการณ์ดังกล่าว
นอร์เวย์ | Norad
Norad หน่วยงานความร่วมมือเพื่อการพัฒนาระหว่างประเทศของนอร์เวย์ ยืนยันว่าพอร์ทัลรับคำขอเงินสนับสนุนถูกโจมตี โดยตรวจพบเหตุการณ์เมื่อวันที่ 30 ตุลาคม 2569
ผู้โจมตีใช้บัญชีผู้ใช้งาน 27 บัญชีที่ถูกนำไปใช้โดยมิชอบเพื่อเข้าสู่ระบบ และอาจเข้าถึงชื่อกับอีเมลของผู้ใช้งานที่ลงทะเบียนไว้ 20,614 ราย จาก 12,511 องค์กรทั่วโลก
นอกจากนี้ ยังพบข้อมูลคำขอรับเงินสนับสนุนของอย่างน้อย 3 องค์กรถูกนำออกไปจากระบบ หน่วยงานได้ปิดพอร์ทัลที่ได้รับผลกระทบ แจ้งหน่วยงานคุ้มครองข้อมูลและหน่วยงานความมั่นคง รวมถึงแจ้งความต่อเจ้าหน้าที่ตำรวจแล้ว
สวิตเซอร์แลนด์ | สถานพยาบาลในเมือง Chur
มีรายงานสถานพยาบาลในเมือง Chur ถูกโจมตีด้วยแรนซัมแวร์ โดยมีข้อกังวลเกี่ยวกับข้อมูลผู้ป่วยและระบบสารสนเทศของสถานพยาบาล อย่างไรก็ตาม รายละเอียดจำนวนข้อมูลที่รั่วไหลและผลกระทบต่อการรักษายังต้องตรวจสอบจากแหล่งข่าวและประกาศของหน่วยงานที่เกี่ยวข้องเพิ่มเติม
สหรัฐอเมริกา | Queens Public Library
Queens Public Library ในนครนิวยอร์กถูกโจมตีด้วยแรนซัมแวร์ ส่งผลให้ระบบเครือข่ายและบริการดิจิทัลได้รับผลกระทบทั่วทั้งเครือข่าย 66 สาขา
บริการที่ได้รับผลกระทบประกอบด้วยเว็บไซต์ แอปพลิเคชัน ระบบคอมพิวเตอร์ภายในห้องสมุด บริการสื่อดิจิทัล และระบบยืมคืนหนังสือบางส่วน
แม้ห้องสมุดทุกสาขายังคงเปิดให้บริการตามกำหนด แต่ระบบดิจิทัลบางส่วนยังต้องใช้เวลาในการฟื้นฟู โดยหน่วยงานประสานงานกับเจ้าหน้าที่บังคับใช้กฎหมายเพื่อแก้ไขเหตุการณ์
ระบบทำความเย็นซูเปอร์มาร์เก็ตยุโรปถูกโจมตีหลายประเทศ
อีกหนึ่งเหตุการณ์ที่สร้างความเสียหายต่อภาคธุรกิจค้าปลีก คือการโจมตีระบบควบคุมอุณหภูมิของตู้แช่และตู้แช่แข็งในซูเปอร์มาร์เก็ตหลายประเทศในยุโรป
รายงานของ Reuters ระบุว่าเหตุการณ์ในช่วงต้นเดือนพฤศจิกายนส่งผลกระทบต่อธุรกิจค้าปลีกในเบลเยียม ลักเซมเบิร์ก สวีเดน และไอร์แลนด์ รวมถึงมีรายงานความผิดปกติในฟินแลนด์
ระบบควบคุมความเย็นบางแห่งถูกปรับอุณหภูมิสูงขึ้นจนสินค้าอาหารได้รับความเสียหาย ผู้ประกอบการบางรายต้องทิ้งสินค้าในตู้แช่และตู้แช่แข็ง
สวีเดน: Coop ยืนยันว่าร้านค้า 6 สาขาจากประมาณ 800 สาขาได้รับผลกระทบ ส่วน ICA รายงานว่ามีร้านค้าบางแห่งประสบปัญหาระบบทำความเย็นผิดปกติ
เบลเยียมและลักเซมเบิร์ก: เครือข่ายร้านค้าของ Ahold Delhaize และ Colruyt ได้รับผลกระทบจากเหตุการณ์ที่เกี่ยวข้องกับระบบทำความเย็น
ไอร์แลนด์: เครือข่าย SuperValu มีรายงานได้รับผลกระทบจากระบบตู้แช่ในร้านค้าหลายแห่ง
ฟินแลนด์: มีรายงานความผิดปกติของอุณหภูมิในร้านค้าขนาดเล็กบางแห่งของ Kesko
เนเธอร์แลนด์: มีรายงานผลกระทบต่อร้านค้าปลีกและร้านจำหน่ายเนื้อสัตว์จากเหตุโจมตีระบบควบคุมความเย็น
อิตาลี เอสโตเนีย และสหราชอาณาจักร: มีรายการรายงานเหตุระบบทำความเย็นได้รับผลกระทบ แต่รายละเอียดเฉพาะของแต่ละเหตุยังต้องตรวจสอบเพิ่มเติมก่อนยืนยันจำนวนร้านค้าและมูลค่าความเสียหาย
Reuters ระบุว่า ผู้ตรวจสอบยังไม่สามารถยืนยันได้ว่าเหตุการณ์ในแต่ละประเทศเชื่อมโยงกับผู้โจมตีกลุ่มเดียวกันหรือไม่ และยังไม่มีผู้ใดออกมาแสดงความรับผิดชอบต่อเหตุการณ์ทั้งหมด
ภาพรวม: การโจมตีไม่ได้จำกัดอยู่แค่การขโมยเงิน
จากเหตุการณ์ที่มีข้อมูลยืนยันได้ พบว่าผลกระทบจากภัยไซเบอร์มีหลายระดับ ได้แก่
- ความเสียหายทางการเงิน: กรณี Bank SinoPac และ Crédit Mutuel Arkéa แสดงให้เห็นว่าการโจมตีระบบและช่องทางเชื่อมต่อกับผู้ให้บริการภายนอกอาจนำไปสู่ธุรกรรมทุจริตมูลค่าสูง
- ข้อมูลส่วนบุคคลและข้อมูลหน่วยงาน: กรณี Norad แสดงให้เห็นว่าการใช้บัญชีผู้ใช้งานที่ถูกยึดครองอาจเปิดช่องให้เข้าถึงข้อมูลจำนวนมาก
- การหยุดชะงักของบริการ: กรณี Queens Public Library แสดงผลกระทบของแรนซัมแวร์ต่อบริการสาธารณะ แม้สถานที่ให้บริการยังเปิดตามปกติ
- การโจมตีโครงสร้างพื้นฐานที่เชื่อมต่ออินเทอร์เน็ต: กรณีระบบทำความเย็นในยุโรปและระบบจัดเก็บพลาสมาในฝรั่งเศสแสดงให้เห็นว่าการโจมตีไซเบอร์อาจส่งผลต่ออุปกรณ์ทางกายภาพและสินค้าในโลกจริง ไม่ได้จำกัดอยู่แค่ข้อมูลบนคอมพิวเตอร์
เหตุการณ์ทั้งหมดสะท้อนให้เห็นว่าความเสี่ยงด้านไซเบอร์ครอบคลุมตั้งแต่ระบบธนาคารและข้อมูลประชาชนไปจนถึงบริการสาธารณะและระบบควบคุมอุปกรณ์อุตสาหกรรม อย่างไรก็ตาม การรวบรวมเหตุการณ์ในช่วง 1–8 พฤศจิกายนนี้ยังไม่เพียงพอที่จะสรุปว่ามีการโจมตีที่ประสบความสำเร็จครบ 32 ประเทศ หรือเป็นปฏิบัติการที่เชื่อมโยงกันทั้งหมด
สำนักข่าววิหคนิวส์
อ้างอิง
- Norad – รายงานการโจมตีพอร์ทัลและข้อมูลผู้ใช้งาน 20,614 ราย
- AFP – รายงานเหตุโจมตี Crédit Mutuel Arkéa
- Reuters – รายงานการโจมตีระบบตู้แช่ซูเปอร์มาร์เก็ตในยุโรป
- Associated Press – รายงานการโจมตีระบบทำความเย็นคลังพลาสมาในฝรั่งเศส
- Focus Taiwan / CNA – รายงานธุรกรรมผิดปกติของ Bank SinoPac
- Bernama – รายงานเหตุเว็บไซต์ Bank Rakyat
- FortiGuard Labs / Tirto – รายงานกิจกรรมโจมตีไซเบอร์ในอินโดนีเซีย
- Queens Public Library – ประกาศผลกระทบจากแรนซัมแวร์
- GMO Internet – ประกาศเหตุเข้าถึงระบบ Onamae.com Desktop Cloud
- TechRadar – รายงานกรณี Rosstat และข้อกล่าวอ้างข้อมูล 23 TB
#วิหคนิวส์ #สงครามไซเบอร์ #CyberAttack #CyberSecurity #Hacker #Ransomware #ข้อมูลรั่วไหล #BankSinoPac #Norad #BankRakyat #Rosstat #CréditMutuelArkéa #โครงสร้างพื้นฐานดิจิทัล