
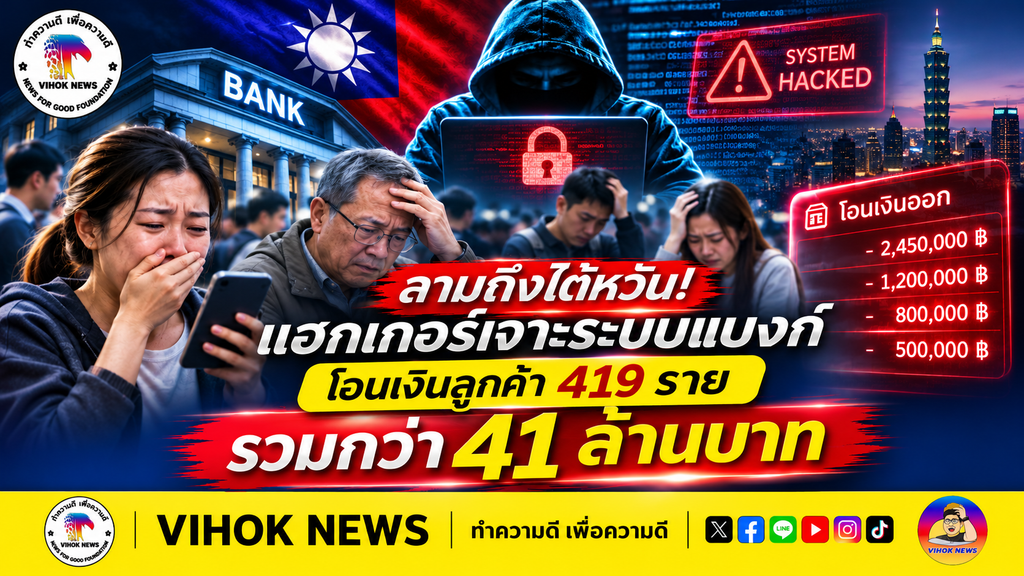
Bank SinoPac ธนาคารรายใหญ่ของไต้หวันเผชิญเหตุโจมตีทางไซเบอร์ หลังแฮกเกอร์ภายนอกใช้ช่องโหว่การตั้งค่าความปลอดภัยของผู้ให้บริการระบบธนาคารออนไลน์ ทำธุรกรรมโอนเงินโดยไม่ได้รับอนุญาต 427 รายการ กระทบลูกค้า 419 บัญชี รวมมูลค่า 41.76 ล้านดอลลาร์ไต้หวัน ธนาคารยืนยันคืนเงินให้ลูกค้าครบแล้ว พร้อมสอบสวนและเตรียมเรียกร้องค่าเสียหายจากผู้ให้บริการระบบ
เจาะระบบธนาคาร โอนเงิน 427 รายการเข้าบัญชีเดียว
เกิดเหตุการณ์โจมตีระบบธนาคารออนไลน์ครั้งใหญ่ในไต้หวัน เมื่อวันที่ 3 พฤศจิกายน 2569 หลังลูกค้าของ Bank SinoPac หรือธนาคารหย่งเฟิง (永豐銀行) ตรวจพบว่ามีเงินถูกโอนออกจากบัญชีโดยไม่ได้เป็นผู้ทำรายการ และบางรายยืนยันว่าไม่ได้เข้าสู่ระบบแอปพลิเคชันธนาคารในช่วงเวลาดังกล่าว
สำนักงานกำกับดูแลทางการเงินของไต้หวัน (Financial Supervisory Commission: FSC) เปิดเผยข้อมูลเบื้องต้นว่า ตรวจพบธุรกรรมผิดปกติ 427 รายการ ส่งผลกระทบต่อลูกค้า 419 ราย โดยแต่ละรายการมีมูลค่าประมาณ 100,000 ดอลลาร์ไต้หวัน รวมเป็นเงินประมาณ 41.76 ล้านดอลลาร์ไต้หวัน หรือราว 41 ล้านบาท
สิ่งที่น่าจับตาคือ เงินจากธุรกรรมผิดปกติทั้งหมดถูกโอนไปยังบัญชีปลายทางบัญชีเดียวที่ธนาคารอีกแห่งหนึ่ง โดยหน่วยงานกำกับดูแลระบุว่าบัญชีดังกล่าวถูกระงับไว้ชั่วคราวแล้ว
ในช่วงแรกธนาคารแจ้งว่าพบความผิดปกติของโปรแกรมในระบบธนาคารออนไลน์รุ่นใหม่ ก่อนที่ผลการตรวจสอบเพิ่มเติมจะระบุว่า เหตุการณ์เกิดจากแฮกเกอร์ภายนอกใช้ประโยชน์จากการตั้งค่าความปลอดภัยของผู้ให้บริการระบบธุรกรรมธนาคารออนไลน์รายใหม่
แฮกเกอร์ใช้วิธีสุ่มค้นหาบัญชี ไม่พบหลักฐานข้อมูลลูกค้ารั่วไหล
Bank SinoPac เปิดเผยเมื่อวันที่ 4 พฤศจิกายนว่า จากการตรวจสอบพบว่าแฮกเกอร์ใช้ช่องโหว่ด้านการตั้งค่าความปลอดภัยของผู้ให้บริการระบบธนาคารออนไลน์รุ่นใหม่ จนสามารถทำธุรกรรมโอนเงินออกจากบัญชีลูกค้าได้โดยไม่ได้รับอนุญาต
อีกประเด็นที่ธนาคารให้ความสำคัญคือ วิธีการที่ผู้โจมตีใช้ โดยธนาคารระบุว่าแฮกเกอร์อาศัยวิธีสุ่มทดลองข้อมูลเพื่อค้นหาบัญชีที่ใช้งานได้ ไม่ใช่การนำข้อมูลส่วนบุคคลของลูกค้าที่ขโมยมาแล้วไปใช้ทำธุรกรรม
ธนาคารยืนยันว่า จากหลักฐานที่ตรวจสอบในขณะนั้นยังไม่พบร่องรอยว่าข้อมูลส่วนบุคคลของลูกค้ารั่วไหล พร้อมเริ่มตรวจสอบระบบรักษาความปลอดภัยและข้อมูลส่วนบุคคลเพิ่มเติม เพื่อป้องกันไม่ให้เกิดเหตุซ้ำ
ธนาคารปิดระบบใหม่ เร่งคืนเงินลูกค้าทั้งหมด
หลังตรวจพบเหตุการณ์ Bank SinoPac ได้ระงับการให้บริการระบบธนาคารออนไลน์รุ่นใหม่ที่เกี่ยวข้องกับปัญหา พร้อมแนะนำให้ลูกค้าใช้แอปพลิเคชันรุ่นเดิมหรือทำธุรกรรมผ่านตู้ ATM ในระหว่างดำเนินการตรวจสอบ
ธนาคารยังประสานงานกับหน่วยงานที่เกี่ยวข้องเพื่อระงับบัญชีปลายทาง และใช้เงินของธนาคารคืนให้แก่ลูกค้าที่ได้รับผลกระทบ รวมถึงค่าธรรมเนียมจากธุรกรรมที่ผิดปกติ
ธนาคารยืนยันว่าได้คืนเงินให้ลูกค้าที่ได้รับผลกระทบครบถ้วนแล้ว และรับผิดชอบต่อความเสียหายที่เกิดขึ้นกับลูกค้าโดยตรง
ผู้บริหารก้มศีรษะขอโทษ ยอมรับกระทบความเชื่อมั่น
เมื่อวันที่ 4 พฤศจิกายน ผู้บริหารระดับสูงของ Bank SinoPac ได้แก่ ประธานธนาคาร Tsao Wei-thyr และประธานเจ้าหน้าที่บริหาร Eric Chuang ได้ออกแถลงข่าว พร้อมก้มศีรษะขอโทษลูกค้าและประชาชนต่อเหตุการณ์ที่เกิดขึ้น
ผู้บริหารยอมรับว่า แม้ธนาคารจะคืนเงินให้ลูกค้าครบแล้ว แต่เหตุการณ์ดังกล่าวส่งผลกระทบต่อความเชื่อมั่นและชื่อเสียงของธนาคารอย่างมาก
ธนาคารระบุว่าจะไม่ถือว่าการคืนเงินเป็นการสิ้นสุดความรับผิดชอบ แต่จะดำเนินการตรวจสอบต่อไป พร้อมปรับปรุงระบบรักษาความปลอดภัย เพิ่มขั้นตอนการยืนยันตัวตน และเพิ่มระบบตรวจจับธุรกรรมผิดปกติ โดยเฉพาะกรณีที่มีการค้นหาบัญชีหรือทำธุรกรรมจำนวนมากในช่วงเวลาสั้น ๆ
นอกจากนี้ ธนาคารยังเตรียมเรียกร้องค่าเสียหายจากผู้ให้บริการระบบที่เกี่ยวข้องกับช่องโหว่ด้านความปลอดภัยดังกล่าว
หน่วยงานกำกับดูแลสั่งตรวจสอบ ส่งรายงานภายใน 12 พฤศจิกายน
สำนักงานกำกับดูแลทางการเงินของไต้หวันได้สั่งให้ Bank SinoPac ตรวจสอบสาเหตุและรายละเอียดของเหตุการณ์อย่างละเอียด พร้อมกำหนดให้ธนาคารส่งรายงานฉบับสมบูรณ์ภายในวันที่ 12 พฤศจิกายน 2569
ขณะที่สำนักงานอัยการเขตไทเปได้เปิดการสอบสวนในประเด็นความผิดเกี่ยวกับการใช้ระบบคอมพิวเตอร์โดยมิชอบ เพื่อหาตัวผู้เกี่ยวข้องและตรวจสอบกระบวนการโจมตีระบบ
หน่วยงานกำกับดูแลยังระบุว่า จะพิจารณามาตรการดำเนินการกับธนาคารภายหลังได้รับข้อมูลเกี่ยวกับสาเหตุและระดับความรุนแรงของเหตุการณ์อย่างครบถ้วน
คำถามสำคัญ แฮกเกอร์โจมตีจริง หรือกำลังทดสอบระบบ?
อีกประเด็นที่ถูกตั้งข้อสังเกตคือ เหตุใดผู้โจมตีจึงเลือกโอนเงินครั้งละประมาณ 100,000 ดอลลาร์ไต้หวัน และทำธุรกรรมรวม 427 รายการ แทนที่จะพยายามโอนเงินจำนวนมากกว่านี้ในครั้งเดียว
ข้อสังเกตนี้ทำให้เกิดคำถามว่า ผู้โจมตีอาจกำลังทดลองช่องโหว่ของระบบ หรือกำลังทดสอบความสามารถในการทำธุรกรรมผ่านระบบธนาคารออนไลน์ก่อนขยายการโจมตีหรือไม่
อย่างไรก็ตาม ขณะนี้ยังไม่มีข้อมูลจากผลการสอบสวนที่ยืนยันว่าเป็นการทดลองระบบ หรือเป็นการโจมตีเพื่อทดสอบขีดความสามารถของธนาคารโดยเฉพาะ ข้อเท็จจริงที่ได้รับการเปิดเผยคือ มีธุรกรรมผิดปกติเกิดขึ้นจริง 427 รายการ และเงินถูกส่งไปยังบัญชีปลายทางเดียวกัน
กรณีนี้จึงเป็นอีกเหตุการณ์ที่สะท้อนความเสี่ยงด้านความมั่นคงปลอดภัยไซเบอร์ของระบบธนาคารดิจิทัล โดยเฉพาะการนำระบบใหม่และบริการจากผู้ให้บริการภายนอกมาเชื่อมต่อกับธุรกรรมทางการเงิน ซึ่งจำเป็นต้องมีมาตรการตรวจสอบและควบคุมความปลอดภัยอย่างเข้มงวด
สำนักข่าววิหคนิวส์
อ้างอิง
- Taipei Times, 5 พฤศจิกายน 2569: No evidence of customer data leak in unauthorized transactions: SinoPac
- Focus Taiwan / Central News Agency, 3–4 พฤศจิกายน 2569
- Bank SinoPac แถลงการณ์อย่างเป็นทางการ วันที่ 4 พฤศจิกายน 2569
- Taiwan Financial Supervisory Commission (FSC)
#ไต้หวัน #BankSinoPac #แฮกเกอร์ #ธนาคารถูกแฮก #ภัยไซเบอร์ #ความมั่นคงทางการเงิน #ระบบธนาคารออนไลน์ #ข้อมูลส่วนบุคคล #สำนักข่าววิหคนิวส์