
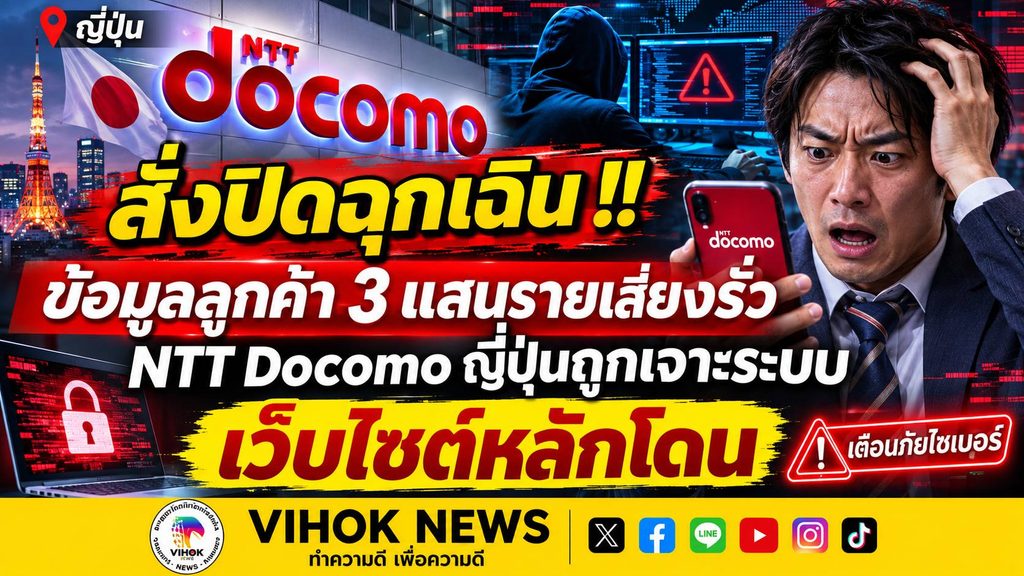
วันที่ 6 พฤศจิกายน 2569 สำนักข่าวต่างประเทศรายงานกรณีบริษัท NTT Docomo Inc. ผู้ให้บริการโทรคมนาคมรายใหญ่ของญี่ปุ่น ประสบเหตุถูกเข้าถึงระบบโดยไม่ได้รับอนุญาต ส่งผลให้ข้อมูลส่วนบุคคลของลูกค้าอาจรั่วไหลสูงสุดประมาณ 300,000 รายการ ขณะที่บริษัทต้องระงับบริการออนไลน์บางส่วนเพื่อดำเนินการตรวจสอบและแก้ไขระบบอย่างเร่งด่วน
เหตุการณ์ดังกล่าวสร้างความกังวลเกี่ยวกับความปลอดภัยของข้อมูลส่วนบุคคลในอุตสาหกรรมโทรคมนาคมญี่ปุ่น เนื่องจากข้อมูลที่อาจได้รับผลกระทบประกอบด้วยชื่อ ที่อยู่ วันเดือนปีเกิด หมายเลขโทรศัพท์มือถือ และหมายเลขโทรศัพท์ติดต่อของลูกค้า
NTT Docomo ยอมรับข้อมูลลูกค้ารั่วไหล
NTT Docomo เปิดเผยเมื่อวันที่ 5 พฤศจิกายน 2569 ว่า ตรวจพบการเข้าถึงเซิร์ฟเวอร์ของบริษัทโดยไม่ได้รับอนุญาตเมื่อวันที่ 4 พฤศจิกายนที่ผ่านมา
หลังตรวจสอบเบื้องต้น บริษัทพบว่ามีข้อมูลลูกค้าบางส่วนรั่วไหลออกจากระบบ จึงประกาศระงับการให้บริการผ่านช่องทางออนไลน์ ได้แก่ Docomo Online Shop และ My docomo ตั้งแต่ช่วงเช้ามืดของวันที่ 5 พฤศจิกายน เพื่อป้องกันความเสียหายเพิ่มเติมและตรวจสอบสาเหตุของเหตุการณ์
บริษัทประเมินว่า จำนวนข้อมูลที่อาจได้รับผลกระทบสูงสุดอยู่ที่ประมาณ 300,000 รายการ โดยข้อมูลที่อยู่ในขอบเขตการตรวจสอบ ได้แก่
- ชื่อและนามสกุล
- ที่อยู่
- วันเดือนปีเกิด
- หมายเลขโทรศัพท์มือถือ
- หมายเลขโทรศัพท์ติดต่ออื่น ๆ
ส่วนข้อมูลการชำระเงิน เช่น หมายเลขบัตรเครดิต ยังอยู่ระหว่างการตรวจสอบว่ายังได้รับผลกระทบหรือไม่ โดยบริษัทยังไม่สามารถยืนยันรายละเอียดทั้งหมดได้
ปิดบริการออนไลน์ เร่งตรวจสอบช่องทางที่แฮกเกอร์ใช้เจาะระบบ
หลังตรวจพบการเข้าถึงระบบโดยไม่ได้รับอนุญาต NTT Docomo ได้ปิดกั้นการเข้าถึงบริการออนไลน์ที่เกี่ยวข้อง และดำเนินการตรวจสอบหาสาเหตุ รวมถึงช่องทางที่ผู้ไม่หวังดีใช้เจาะเข้าสู่ระบบ
บริษัทระบุว่ายังอยู่ระหว่างตรวจสอบรายละเอียดสำคัญ ได้แก่ วิธีการบุกรุกระบบ ขอบเขตข้อมูลที่ถูกเข้าถึง จำนวนลูกค้าที่ได้รับผลกระทบจริง และความเป็นไปได้ที่จะมีข้อมูลประเภทอื่นรั่วไหลเพิ่มเติม
พร้อมแจ้งเตือนลูกค้าให้ระมัดระวังอีเมล ข้อความ SMS หรือโทรศัพท์จากบุคคลที่อาจแอบอ้างเป็นเจ้าหน้าที่ Docomo โดยเฉพาะข้อความที่แนบลิงก์หรือขอให้กรอกข้อมูลส่วนตัว รหัสผ่าน และข้อมูลบัตรเครดิต
5G SA ขัดข้องทั่วญี่ปุ่นนานกว่า 14 ชั่วโมง
นอกจากปัญหาข้อมูลรั่วไหลแล้ว ในวันที่ 5 พฤศจิกายน ยังเกิดเหตุขัดข้องของบริการโทรศัพท์มือถือ 5G SA (Standalone) ของ NTT Docomo ส่งผลให้ลูกค้าที่สมัครใช้บริการประเภทดังกล่าวประสบปัญหาการโทร การรับส่งข้อมูลอินเทอร์เน็ต และ SMS ทั่วประเทศญี่ปุ่น
บริษัทระบุว่าเหตุขัดข้องเริ่มตั้งแต่เวลา 11.18 น. วันที่ 5 พฤศจิกายน และสามารถแก้ไขจนระบบกลับมาใช้งานได้ตามปกติเมื่อเวลา 01.20 น. วันที่ 6 พฤศจิกายน รวมระยะเวลาประมาณ 14 ชั่วโมง
อย่างไรก็ตาม NTT Docomo ชี้แจงว่า สาเหตุของระบบ 5G SA ขัดข้องเกิดจากความหนาแน่นของการใช้งานอุปกรณ์ชุมสายหรือระบบสวิตช์ที่รองรับผู้ใช้บริการ ไม่พบหลักฐานการโจมตีทางไซเบอร์ที่เกี่ยวข้องกับเหตุขัดข้องดังกล่าวจากผลตรวจสอบในขณะนั้น
การขัดข้องครั้งนี้ไม่ได้ส่งผลกระทบต่อผู้ใช้บริการ 4G และผู้ใช้บริการ 5G ที่ไม่ได้สมัครแพ็กเกจ 5G SA รวมถึงไม่มีผลต่อการโทรแจ้งเหตุฉุกเฉิน
ย้ำเป็นคนละเหตุการณ์ ยังไม่มีหลักฐานว่าเชื่อมโยงกัน
ประเด็นสำคัญที่ต้องแยกให้ชัดคือ การรั่วไหลของข้อมูลลูกค้าจากเซิร์ฟเวอร์ออนไลน์ และเหตุขัดข้องของเครือข่าย 5G SA เป็นเหตุการณ์ที่เกิดขึ้นในช่วงเวลาใกล้เคียงกัน แต่ NTT Docomo ยังไม่ได้ยืนยันว่าทั้งสองเหตุการณ์มีความเกี่ยวข้องกัน
บริษัทระบุว่า การตรวจสอบเหตุข้อมูลรั่วไหลและการแก้ไขปัญหาเครือข่ายโทรศัพท์มือถือเป็นคนละกระบวนการ โดยในส่วนของเครือข่าย 5G SA พบสาเหตุจากความหนาแน่นของอุปกรณ์ชุมสาย และไม่พบหลักฐานที่บ่งชี้ว่าเกิดจากการโจมตีไซเบอร์
เตือนภัยผู้ใช้มือถือ ระวังมิจฉาชีพใช้ข้อมูลรั่วไหล
ผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์เตือนว่า หากข้อมูลชื่อ ที่อยู่ วันเกิด และหมายเลขโทรศัพท์ถูกนำไปใช้ในทางที่ผิด อาจเปิดช่องให้มิจฉาชีพนำข้อมูลไปประกอบการหลอกลวง เช่น การปลอมตัวเป็นเจ้าหน้าที่ธนาคาร บริษัทโทรศัพท์ หรือหน่วยงานรัฐ เพื่อหลอกให้เหยื่อเปิดเผยรหัสผ่านและข้อมูลทางการเงิน
NTT Docomo จึงแนะนำให้ลูกค้าหลีกเลี่ยงการกดลิงก์จากข้อความที่ไม่สามารถตรวจสอบผู้ส่งได้ ไม่เปิดไฟล์แนบที่น่าสงสัย และไม่กรอกข้อมูลส่วนบุคคลหรือข้อมูลบัตรเครดิตผ่านเว็บไซต์ที่ได้รับจากข้อความดังกล่าว
เหตุการณ์ครั้งนี้กลายเป็นอีกกรณีสำคัญที่สะท้อนความเสี่ยงด้านความปลอดภัยไซเบอร์ของธุรกิจโทรคมนาคม ซึ่งมีข้อมูลส่วนบุคคลของประชาชนจำนวนมหาศาลอยู่ในระบบ โดยต้องติดตามผลสอบสวนของ NTT Docomo ว่าผู้ไม่หวังดีเข้าถึงข้อมูลได้อย่างไร และมีลูกค้าได้รับผลกระทบจริงจำนวนเท่าใด
สำนักข่าววิหคนิวส์
อ้างอิง: NTT Docomo, Nippon.com, Jiji Press, แนวหน้า, INTERNET Watch, ITmedia News
#NTTDocomo #ญี่ปุ่น #แฮกเกอร์ #ภัยไซเบอร์ #ข้อมูลรั่วไหล #ข้อมูลส่วนบุคคล #CyberAttack #CyberSecurity #5GSA #โทรคมนาคม #ข่าวต่างประเทศ #ข่าวเทคโนโลยี #สำนักข่าววิหคนิวส์